Hallo zusammen,
ich stehe derzeit ziemlich auf dem Schlauch wie ich mein Netzwerk-Chaos mit SSL/TLS mittels einem Let's Encrypt Zertifikat in den Griff bekomme.
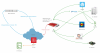
Zur verdeutlichung habe ich das mal grob visualisiert, wie es sich aktuell darstellt bzw. wie es werden soll.
Ganz explizit ich möchte nicht die MyFritz!Cloud nutzen sondern eine eigene DynDomain die ich kostenpflichtig Hoste. (Bitte keine grundlegende Diskussionen darüber)
An der Fritzbox hängen diverse Geräte die ggffs. Dienste bereitstellen, weswegen hierfür eine Portweiterleitug eingerichtet ist.
Die Identifikation des abzurufenden Dienstes erfolgt dann mittels Domain und Port wie z.B.:
xy.domain.de:8080
xy.domain.de:8850
Das klappte für Dinste ohne SSL/TLS recht gut und zuverlässig nun aber stellen sich aufgrund von SmartHome neue Herausforderungen.
So sollen von der HausAutomatisierung Daten an den AmazonAWS Dienst abegeben und bezogen werden, dies setzt jedoch SSL/TLS Verschlüsselung vorraus.
Grundsätzlich ist das ja auch sehr gut so das Zertifikat soweit ich das bisher sehe bezieht sich auf die entsprechende Domain.
Damit liegt der Gedanke nahe auch alle anderen Dienste von diesem Zertifikat partizipieren zu lassen, so das z.B. beim Aufruf des Webinterfaces der Fritzbox auch keine nervige Warnmeldung mehr kommt.
Allerdings stellen sich mir dabei folgende Fragen:
1. Gibt es Probleme im Nachgang an die entsprechenden Dienste zu gelangen da https ja eigentlich auf 443 abläuft !?
Kann ich z.B. mittels htaccess auf beliebigigen Port verweisen das dieser dennoch mittels SSL/TLS abgewickelt wird?
2. Is mir unklar ob die verschiedenen internen IP Adressen der Dienste Probleme für das Zertifikat darstellen.
3. Um das Zertifikat beziehen und erneuern zu können, muss auf Port 80 & 443 (freigegeben) ein HHTP Server laufen.
Da hierauf bisher Standardmäßig die Fritzbox antwortet mit welcher ich das Zertifikat nicht erstellen lassen könnte, müsste ich die Portfreigabe für die Beantragung umstellen.
Allerdings müsste ich dann dieses alle 2-3 Monate wiederholen um das Zertifikat zu erneuern und könnte diesen Vorgang nicht automatisieren.
Gibt es eine Lösung dies anders zu lösen wenn man eigentlich keinen HTTP Server auf 80/443 betreiben möchte?
ich stehe derzeit ziemlich auf dem Schlauch wie ich mein Netzwerk-Chaos mit SSL/TLS mittels einem Let's Encrypt Zertifikat in den Griff bekomme.
Zur verdeutlichung habe ich das mal grob visualisiert, wie es sich aktuell darstellt bzw. wie es werden soll.
Ganz explizit ich möchte nicht die MyFritz!Cloud nutzen sondern eine eigene DynDomain die ich kostenpflichtig Hoste. (Bitte keine grundlegende Diskussionen darüber)
An der Fritzbox hängen diverse Geräte die ggffs. Dienste bereitstellen, weswegen hierfür eine Portweiterleitug eingerichtet ist.
Die Identifikation des abzurufenden Dienstes erfolgt dann mittels Domain und Port wie z.B.:
xy.domain.de:8080
xy.domain.de:8850
Das klappte für Dinste ohne SSL/TLS recht gut und zuverlässig nun aber stellen sich aufgrund von SmartHome neue Herausforderungen.
So sollen von der HausAutomatisierung Daten an den AmazonAWS Dienst abegeben und bezogen werden, dies setzt jedoch SSL/TLS Verschlüsselung vorraus.
Grundsätzlich ist das ja auch sehr gut so das Zertifikat soweit ich das bisher sehe bezieht sich auf die entsprechende Domain.
Damit liegt der Gedanke nahe auch alle anderen Dienste von diesem Zertifikat partizipieren zu lassen, so das z.B. beim Aufruf des Webinterfaces der Fritzbox auch keine nervige Warnmeldung mehr kommt.
Allerdings stellen sich mir dabei folgende Fragen:
1. Gibt es Probleme im Nachgang an die entsprechenden Dienste zu gelangen da https ja eigentlich auf 443 abläuft !?
Kann ich z.B. mittels htaccess auf beliebigigen Port verweisen das dieser dennoch mittels SSL/TLS abgewickelt wird?
2. Is mir unklar ob die verschiedenen internen IP Adressen der Dienste Probleme für das Zertifikat darstellen.
3. Um das Zertifikat beziehen und erneuern zu können, muss auf Port 80 & 443 (freigegeben) ein HHTP Server laufen.
Da hierauf bisher Standardmäßig die Fritzbox antwortet mit welcher ich das Zertifikat nicht erstellen lassen könnte, müsste ich die Portfreigabe für die Beantragung umstellen.
Allerdings müsste ich dann dieses alle 2-3 Monate wiederholen um das Zertifikat zu erneuern und könnte diesen Vorgang nicht automatisieren.
Gibt es eine Lösung dies anders zu lösen wenn man eigentlich keinen HTTP Server auf 80/443 betreiben möchte?