

- Mitglied seit
- 17 Jul 2023
- Beiträge
- 17
- Punkte für Reaktionen
- 0
- Punkte
- 1
Tach,
ich mal wieder
Ich habe es inzwischen hinbekommen mit meiner OPNSense und einer Fritzbox 7490 im selben LAN (ja, nicht über internet, sondern beide Geräte sind an der Remotebox 7530 AX angeschlossen) einen Tunnel aufzubauen, der so funktioniert, wie er soll.
Jetzt versuche ich gerade, die OPNSense (die immer noch im LAN hinter der Homebox hängt) mit der Homebox 2 zu connecten (von der OPNSense aus) und das geht natürlich wieder nicht, "peer not responding". Ich sehe in den FW logs, dass die Pakete rausgehen an die richtige IP und den richtigen Port (500). Die IP der Homebox 2 lässt sich auch pingen vom LAN der OPNSense aus. Aber es kommt einfach gar nichts zurück.
Hab nochmal hier die Config für die Homebox 2:
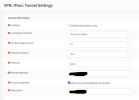
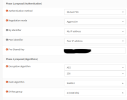
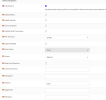
und die OPNSense Phase 1:
Was tun?
Habe ja in der Zwischenzeit auch einige Posts gelesen, in denen es um die Eigenschaften der Internetconnections verschiedener Provider (MTU usw.) ging. Wäre ja durchaus möglich, dass das hier auch eine Rolle spielt!?
Bild(er) als Vorschaubild(er) (siehe https://www.ip-phone-forum.de/threads/ip-phone-forum-regeln.297224/ ) eingebunden by stoney
ich mal wieder
Ich habe es inzwischen hinbekommen mit meiner OPNSense und einer Fritzbox 7490 im selben LAN (ja, nicht über internet, sondern beide Geräte sind an der Remotebox 7530 AX angeschlossen) einen Tunnel aufzubauen, der so funktioniert, wie er soll.
Jetzt versuche ich gerade, die OPNSense (die immer noch im LAN hinter der Homebox hängt) mit der Homebox 2 zu connecten (von der OPNSense aus) und das geht natürlich wieder nicht, "peer not responding". Ich sehe in den FW logs, dass die Pakete rausgehen an die richtige IP und den richtigen Port (500). Die IP der Homebox 2 lässt sich auch pingen vom LAN der OPNSense aus. Aber es kommt einfach gar nichts zurück.
Hab nochmal hier die Config für die Homebox 2:
Code:
vpncfg {
        connections {
                enabled = yes;
                conn_type = conntype_lan;
                name = "remote Box";
                always_renew = yes;
                reject_not_encrypted = no;
                dont_filter_netbios = yes;
                localip = 0.0.0.0;
                local_virtualip = 0.0.0.0;
                remoteip = 0.0.0.0;
                remote_virtualip = 0.0.0.0;
                remotehostname = "xxx.myfritz.net";
                localid {
                        ipaddr = 2x.xxx.xxx.xxx;
                }
                remoteid {
                        fqdn = "xxx.myfritz.net";
                }
                mode = phase1_mode_aggressive;
                phase1ss = "all/all/all";
                keytype = connkeytype_pre_shared;
                key = "x";
                cert_do_server_auth = no;
                use_nat_t = yes;
                use_xauth = no;
                use_cfgmode = no;
                phase2localid {
                        ipnet {
                                ipaddr = 10.x.x.x;
                                mask = 255.255.255.0;
                        }
                }
                phase2remoteid {
                        ipnet {
                                ipaddr = 192.x.x.x;
                                mask = 255.255.255.0;
                        }
                }
                phase2ss = "esp-all-all/ah-none/comp-all/pfs";
                accesslist = "permit ip any 192.x.x.x 255.255.255.0";
        }
        ike_forward_rules = "udp 0.0.0.0:500 0.0.0.0:500",
                            "udp 0.0.0.0:4500 0.0.0.0:4500";
}
und die OPNSense Phase 1:
Was tun?
Habe ja in der Zwischenzeit auch einige Posts gelesen, in denen es um die Eigenschaften der Internetconnections verschiedener Provider (MTU usw.) ging. Wäre ja durchaus möglich, dass das hier auch eine Rolle spielt!?
Bild(er) als Vorschaubild(er) (siehe https://www.ip-phone-forum.de/threads/ip-phone-forum-regeln.297224/ ) eingebunden by stoney
Zuletzt bearbeitet von einem Moderator:


