problem mit openvpn

hmmm das müste eigentlich
Code:
ifconfig 10.10.10.1 255.255.255.0
heißen, wenn ich mich nicht irre.

versuche doch mal die config zu kopieren nach /var/tmp z.b. mittels
Code:
cat /mod/etc/openvpn.conf > /var/tmp/openvpn_tmp.conf
und dann in der /var/tmp/openvpn_tmp.conf die zeile ausbessern. und mittels
Code:
openvpn --config /var/tmp/openvpn_tmp.conf --writepid /var/run/openvpn.pid
den server starten
 
ifconfig 10.10.10.1 192.168.200.2
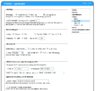
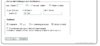
Wenn die Zeile bei der vorher im Screenshot geposteten Einstellung rauskommt, wäre das ein Fehler im Skript, wie matze1985 schon richtig gesagt hat. Ich schaue mir das nochmal an. Kannst du die ganze entstandene Config bitte mal posten? Und bitte auch /mod/etc/conf/openvpn.cfg sowie /var/tmp/flash/openvpn.diff.

Denn so würde das "Nichtfunktionieren" schon klar sein, weil die Serverbox auf der Gegenseite die 192.168.200.2 erwarteten würde.

Klar, jetzt wo du es sagst: Es stand ja auch im Log
Code:
/sbin/ifconfig tun0 10.10.10.1 pointopoint 192.168.200.2 mtu 1500

Jörg
 
hi jungs,

zu aller erst mal puuuhhh, ich dachte so langsam schon das problem sitzt vor dem rechner!

hier jetzt mal die gewünschten files.

also mit den angehängten einstellungen (siehe screenshot) ist folgende config zustande gekommen:
openvpn.conf
Code:
#  OpenVPN 2.1 Config, Sun Jul 13 17:44:52 CEST 2008
proto udp
dev tun
ca /tmp/flash/ca.crt
cert /tmp/flash/box.crt
key /tmp/flash/box.key
dh /tmp/flash/dh.pem
tls-server
port 1194
push "dhcp-option DNS 192.168.0.1"
mode server
ifconfig-pool 10.10.10.20 10.10.10.30
ifconfig 10.10.10.1 192.168.200.2
push "route 192.168.0.0 255.255.255.0"
tun-mtu 1500
mssfix
log /var/tmp/debug_openvpn.out
verb 3
daemon
cipher BF-CBC
keepalive 10 120
status /var/log/openvpn.log

openvpn.cfg sieht so aus:
Code:
export OPENVPN_ENABLED="yes"
export OPENVPN_CONFIG_COUNT="1"
export OPENVPN_EXPERT=""
export OPENVPN_AUTOSTART="#"
export OPENVPN_DEBUG="#"
export OPENVPN_DEBUG_TIME="10#10"
export OPENVPN_LOCAL="#"
export OPENVPN_MODE="server#server"
export OPENVPN_REMOTE="#"
export OPENVPN_PORT="#1194"
export OPENVPN_PROTO="udp#udp"
export OPENVPN_TYPE="tun#tun"
export OPENVPN_BOX_IP="#192.168.200.1"
export OPENVPN_BOX_MASK="255.255.255.0#255.255.255.0"
export OPENVPN_REMOTE_IP="#192.168.200.2"
export OPENVPN_DHCP_RANGE="#192.168.200.4 192.168.200.25"
export OPENVPN_LOCAL_NET="#192.168.178.0 255.255.255.0"
export OPENVPN_REMOTE_NET="#"
export OPENVPN_DHCP_CLIENT="#"
export OPENVPN_MTU="1500#1500"
export OPENVPN_AUTH_TYPE="static#static"
export OPENVPN_CIPHER="BF-CBC#BF-CBC"
export OPENVPN_TLS_AUTH="#"
export OPENVPN_FLOAT="#"
export OPENVPN_KEEPALIVE="yes#yes"
export OPENVPN_KEEPALIVE_PING="10#10"
export OPENVPN_KEEPALIVE_TIMEOUT="120#120"
export OPENVPN_COMPLZO="yes#yes"
export OPENVPN_MAXCLIENTS="1#1"
export OPENVPN_CLIENT2CLIENT="#"
export OPENVPN_PUSH_DNS="#"
export OPENVPN_PUSH_WINS="#"
export OPENVPN_REDIRECT="#"
export OPENVPN_VERBOSE="3#3"
export OPENVPN_SHAPER="#"
export OPENVPN_PULL="#"
export OPENVPN_LOGFILE="#"
export OPENVPN_MGMNT="#"
export OPENVPN_CLIENTS_DEFINED="#"
export OPENVPN_CLIENT_INFO="#"
export OPENVPN_CLIENT_IPS="#"
export OPENVPN_CLIENT_NAMES="#"
export OPENVPN_CLIENT_NETS="#"
export OPENVPN_CLIENT_MASKS="#"
export OPENVPN_CONFIG_NAMES="DEFAULT#"
export OPENVPN_ADDITIONAL="#"
export OPENVPN_OWN_KEYS="#"
export OPENVPN_UDP_FRAGMENT="#"
export OPENVPN_CONFIG_CHANGED="new#"

openvpn.diff
Code:
export OPENVPN_AUTH_TYPE='static#certs'
export OPENVPN_AUTOSTART='#yes'
export OPENVPN_BOX_IP='#10.10.10.1'
export OPENVPN_CLIENTS_DEFINED='#1'
export OPENVPN_CLIENT_IPS='#-:'
export OPENVPN_CLIENT_NAMES='#client_0:'
export OPENVPN_CLIENT_NETS='#-:'
export OPENVPN_COMPLZO='yes#'
export OPENVPN_DEBUG='#yes'
export OPENVPN_DHCP_RANGE='#10.10.10.20 10.10.10.30'
export OPENVPN_LOCAL_NET='#192.168.0.0 255.255.255.0'
export OPENVPN_LOGFILE='#yes'
export OPENVPN_MAXCLIENTS='1#5'
export OPENVPN_PUSH_DNS='#192.168.0.1'

ich hoffe mal ihr habt mir nen workaround.

nochmals besten dank im vorraus.

grüße web
 

Anhänge

  • freetz-openvpn-config5.jpg
    freetz-openvpn-config5.jpg
    235.3 KB · Aufrufe: 8
  • freetz-openvpn-config6.jpg
    freetz-openvpn-config6.jpg
    86.4 KB · Aufrufe: 3
häääää, die konfigseite von freetz für openvpn sieht doch ganz anders aus, oder Jörg?
Deine neue Konfig hatte es doch lange vor Freetz-1.0 gegeben, oder?
Fehlen da nicht noch die auswahl für verschiedene Konfigs und teile der Optionen?


edit: ne sorry das leigt an den Experteneinstellungen.

aber irgendwie sind da wohl falsche werte in der cfg
 
Zuletzt bearbeitet:
bei optionen der hacken ganz unten.

btw: eigentlich hab ich ne ganz ähnliche konfig, nur hab ich tap und nicht tun ausgewählt.
 
ach so, die hatte ich auch schon entdeckt, ich dachte da gibts noch was ganz tolles!

web
 
Moin,

setz doch mal "Max. Clients" mal um. Da steht in der Config 1 drin, obwohl in der GUI 5 steht. Deshalb nimmt er nicht die Netzmaske al zweiten Wert, sondern die "remote IP", die nur für Point-to-Point gedacht ist...

Bist du sicher, dass du die .cfg aus /mod/etc/config gepostet hast???

Jörg

EDIT O.k., hab gerade eine "Ungereimtheit"(einen Fehler) beim Erzeugen der Config gesehen: Wenn du bei Tunnel-Modus mehrere Clients zulässt (Max. Clients >1), aber keine "erweiterte Client-Config" hast, wird "lokale IP" und "remote IP" eingetragen. Workaround für dich:

Max-Clients auf 1 und "Remote IP" auf 255.255.255.0 setzen, speichern, dann Max. Clients wieder hochsetzen...
 
Zuletzt bearbeitet:
hi jörg,

so jetzt habe ich mal deinen workaround angewandt, doch leider startet openvpn dann nicht mehr.

hier mal kurz das log:
Code:
Mon Jul 14 09:08:27 2008 OpenVPN 2.1_rc7 mipsel-linux [SSL] [LZO2] [EPOLL] built
 on Jul  3 2008
Mon Jul 14 09:08:27 2008 Diffie-Hellman initialized with 1024 bit key
Mon Jul 14 09:08:27 2008 WARNING: file '/tmp/flash/box.key' is group or others a
ccessible
Mon Jul 14 09:08:27 2008 TLS-Auth MTU parms [ L:1541 D:138 EF:38 EB:0 ET:0 EL:0
]
Mon Jul 14 09:08:27 2008 WARNING: Since you are using --dev tun with a point-to-
point topology, the second argument to --ifconfig must be an IP address.  You ar
e using something (255.255.255.0) that looks more like a netmask. (silence this
warning with --ifconfig-nowarn)
Mon Jul 14 09:08:27 2008 TUN/TAP device tun0 opened
Mon Jul 14 09:08:27 2008 TUN/TAP TX queue length set to 100
Mon Jul 14 09:08:27 2008 /sbin/ifconfig tun0 10.10.10.1 pointopoint 255.255.255.
0 mtu 1500
ifconfig: SIOCSIFDSTADDR: Invalid argument
Mon Jul 14 09:08:27 2008 Linux ifconfig failed: shell command exited with error
status: 1
Mon Jul 14 09:08:27 2008 Exiting

und zur sicherheit hier nochmal kurz die openvpn.cfg aus /mod/etc/config allerdings nach anwendung des workarounds!!!
Code:
export OPENVPN_ADDITIONAL='#'
export OPENVPN_AUTH_TYPE='static#certs'
export OPENVPN_AUTOSTART='#yes'
export OPENVPN_BOX_IP='#10.10.10.1'
export OPENVPN_BOX_MASK='255.255.255.0#255.255.255.0'
export OPENVPN_CIPHER='BF-CBC#BF-CBC'
export OPENVPN_CLIENT2CLIENT='#'
export OPENVPN_CLIENTS_DEFINED='#1'
export OPENVPN_CLIENT_INFO='#'
export OPENVPN_CLIENT_IPS='#-:'
export OPENVPN_CLIENT_MASKS='#'
export OPENVPN_CLIENT_NAMES='#client_0:'
export OPENVPN_CLIENT_NETS='#-:'
export OPENVPN_COMPLZO='yes#'
export OPENVPN_CONFIG_CHANGED='new#yes'
export OPENVPN_CONFIG_COUNT='1'
export OPENVPN_CONFIG_NAMES='DEFAULT#'
export OPENVPN_DEBUG='#yes'
export OPENVPN_DEBUG_TIME='10#10'
export OPENVPN_DHCP_CLIENT='#'
export OPENVPN_DHCP_RANGE='#10.10.10.20 10.10.10.30'
export OPENVPN_ENABLED='yes'
export OPENVPN_EXPERT=''
export OPENVPN_FLOAT='#'
export OPENVPN_KEEPALIVE='yes#yes'
export OPENVPN_KEEPALIVE_PING='10#10'
export OPENVPN_KEEPALIVE_TIMEOUT='120#120'
export OPENVPN_LOCAL='#'
export OPENVPN_LOCAL_NET='#192.168.0.0 255.255.255.0'
export OPENVPN_LOGFILE='#yes'
export OPENVPN_MAXCLIENTS='1#5'
export OPENVPN_MGMNT='#'
export OPENVPN_MODE='server#server'
export OPENVPN_MTU='1500#1500'
export OPENVPN_OWN_KEYS='#'
export OPENVPN_PORT='#1194'
export OPENVPN_PROTO='udp#udp'
export OPENVPN_PULL='#'
export OPENVPN_PUSH_DNS='#192.168.0.1'
export OPENVPN_PUSH_WINS='#'
export OPENVPN_REDIRECT='#'
export OPENVPN_REMOTE='#'
export OPENVPN_REMOTE_IP='#255.255.255.0'
export OPENVPN_REMOTE_NET='#'
export OPENVPN_SHAPER='#'
export OPENVPN_TLS_AUTH='#'
export OPENVPN_TYPE='tun#tun'
export OPENVPN_UDP_FRAGMENT='#'
export OPENVPN_VERBOSE='3#3'

nochmals besten dank

grüße web
 
Code:
Mon Jul 14 09:08:27 2008 OpenVPN 2.1_rc7 mipsel-linux [SSL] [LZO2] [EPOLL] built
 on Jul  3 2008
Mon Jul 14 09:08:27 2008 Diffie-Hellman initialized with 1024 bit key
Mon Jul 14 09:08:27 2008 WARNING: file '/tmp/flash/box.key' is group or others a
ccessible
Mon Jul 14 09:08:27 2008 TLS-Auth MTU parms [ L:1541 D:138 EF:38 EB:0 ET:0 EL:0
]
Mon Jul 14 09:08:27 2008 WARNING: [color=#FF0000]Since you are using --dev tun with a point-to-
point topology, the second argument to --ifconfig must be an IP address.  You ar
e using something (255.255.255.0) that looks more like a netmask. (silence this
warning with --ifconfig-nowarn)[/color]
Mon Jul 14 09:08:27 2008 TUN/TAP device tun0 opened
Mon Jul 14 09:08:27 2008 TUN/TAP TX queue length set to 100
Mon Jul 14 09:08:27 2008 [color=#FF0000]/sbin/ifconfig tun0 10.10.10.1 pointopoint 255.255.255.
0 mtu 1500[/color]
ifconfig: SIOCSIFDSTADDR: Invalid argument
Mon Jul 14 09:08:27 2008 Linux ifconfig failed: shell command exited with error
status: 1
Mon Jul 14 09:08:27 2008 Exiting

ein "/sbin/ifconfig tun0 10.10.10.1 pointopoint 255.255.255.0" macht recht wenig sinn, dafür würde ein tap-interface besser geeignet sein.
 
Ja, fiel mir jetzt auch ein, mein "Workaround" ist so unpassend. Denn eigentlich ist die "GUI falsch" und müsste bei deiner Konstellation lokale und remote IP anzeigen, aber darum kümmere ich mich dann mal nach meinem Urlaub ;)

Also, dein neuer Workaround:
Client Count auf 1
Lokale IP: erste gültige IP in dem "DHCP-Range", also bei dir 10.10.10.21
Remote IP: erste gültige IP der Gegenseite, bei dir 10.10.10.22

abspeichern und ggf danach die Client-Anzahl wieder hochdrehen, sofern sich tatsächlich mehrere Clients parallel anmelden sollen...

Alternative: Such dir eine "sinnvolle" IP für den Client aus und trage Zertifikatsnamen und diese IP bei den "erweiterten Client-Einstellungen" ein. Dann wird das Netz korrekt auf "topology subnet" umgestellt und 10.10.10.1 255.255.255.0 wird korrekt übernommen (und ist auch passend)...

Jörg
 
Zuletzt bearbeitet:
hi jörg,

erst mal ein dickes danke.

der workaround funktioniert!!!!

die alternative teste ich nachher noch.

nochmals vielen dank und genieße deinen urlaub.

grüße web
 
Puh, da bin ich ja beruhigt, dass das erstmal so klappt. Dann kann ich ja jetzt etwas weniger online sein ;-)

Jörg
 
Hi,

könntest du auch mal diesen Patch testen??

Danke!

Jörg
 
Kostenlos!

Statistik des Forums

Themen
248,919
Beiträge
2,305,073
Mitglieder
378,640
Neuestes Mitglied
vapep43913