beste VPN-Technik für Laptop-Zugang zum FB-Netzwerk gesucht

drnicolas

Neuer User
Mitglied seit
28 Mai 2011
Beiträge
113
Punkte für Reaktionen
1
Punkte
18
Ich verwende seit Jahren für eine Verbindung zwischen 2 FB LAN-to-LAN die Wireguard-technik. Das funktioniert im Grunde super.

Jetzt soll ein Laptop in eines der FB-Netzwerke (FB2) hineinkönnen.

Natürlich habe ich Wireguard im Sinn. Ich habe das schonmal probiert, aber wieder verworfen, da nach meiner Einschätzung dann IMMER eine Einwahl in das FB-Netzwerk erfolgt.
Ich will aber nur "on-demand" und das soll auch ein Benutzer ohne Hauptbenutzer-rechet oder Administrator zu sein nutzen können (Laptop mit WIndows 10 oder 11.
Soweit mir bekannt, ist mit WIndows Systemen IPSEC an der Fritzbox nicht nutzbar.

Auf das Netz FB1 kann ich problemlos mit PPTP und SSTP zugreifen (von anderen Laptops aus). Dort läuft aber Windows Server mit RRAS

Gibt es da Tips?
 
Und welche? m.W. geht es da um die pre-shared keys
 
Lässt sich das irgendwie bedienen, so wie ich das von SSTP und/oder PPTP kenne. IPSEC und L2TP habe ich an meinem System nicht zum Laufen gebracht. SSTP ist auch nicht ohne.

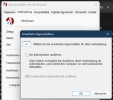
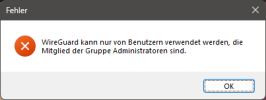
Bei meinem Versuch mit Wireguard musste ich als Administrator in der App von Wireguard Aktivierne/De-aktivieren drücken. Das ist /war absolut lästig wenn man als beutzer mit eingeschränkten Rechten arbeiten will/Muß
 
Alles klar: Nix Admin im wahrsten Sinne des Wortes. :)
Dann verlasse mal die Gruppe der Administratoren:
WireGuard_nur_als_Admin.png
 
@Schwarzseher Es geht darum, ob der angemeldete Windows-Nutzer als Admin oder Nutzer eingerichtet. Von 'als Administrator ausführen' hat niemand gesprochen.

Ich möchte an der Stelle darauf hinweisen, dass ihr hier einem richtigen Arzt mit seinem Praxisnetz inkl. Patientendaten "helft". Dass 2026 noch PPTP eingesetzt wird zeigt wieder mal, dass er komplett überfordert ist. Und das ist noch milde ausgedrückt.
 
Schaut euch mal Rustdesk an.
Evtl. passt das ja.


Mit eigenem Connection Server funktioniert das super.
 
Er hat wahrscheinlich meinen Hinweis auf das Praxisnetz und die Patientendaten gelesen und findet in dem Zusammenhang deinen Vorschlag mit Home Assistant und Synology etwas unprofessionell. Was, ironischerweise, wiederum zu diesem Thread passt.
 
  • Like
Reaktionen: KunterBunter
Wenn die Wireguard-Verbindung FB1-FB2 steht, bietet sich auch Teamviewer-LAN an, läuft ohne den TV-Server und ohne Lizenz direkt zwischen den Clients. Nutze ich seit langer Zeit für die Familien-Administration.
 
Zuletzt bearbeitet:
WireGuard als (normaler) Benutzer

Per Administrator:
- WireGuard installatieren und einrichten
- cmd: reg add HKLM\Software\WireGuard /v LimitedOperatorUI /t REG_DWORD /d 1 /f
- cmd: net localgroup "Netzwerkkonfigurations-Operatoren" "User" /add

Als User nehme man den vorgesehenen Usernamen.
cmd = Start - Ausführen - cmd Shift+Strg+ENTER
Soeben nochmals geprüft.
 
  • Like
Reaktionen: Schwarzseher

Sorry, aber das verstehe ich nicht! Also weder den ganzen Wireguard-Kram, noch was das mit Tailscale zu tun hat, auch wenn Tailscale irgendwo unter der Haube Wireguard-SW nutzt, brauch ich das alles nicht.


Für Tailscale braucht es nur

  1. ein Device,
    1. das 24*7 läuft,
    2. das Internet-Zugang hat und
    3. für das ein Tailscale Client verfügbar ist
  2. den Tailscale-Client für Windows auf dem Windows-Notebook
  3. Eine Registrierung bei Tailscale für ein eigenes Tailnet
Die Anforderungen unter 1. erfüllen bspw ein Synology NAS-Device, ein Home-Assistant, ein RPi, ein Windows- oder Linux PC im lokalen Netz.

Ich kenne auch noch professionellere NAS-Geräte bzw Externe Speichersysteme, als die Synologys, aber für eine kleine Praxis, finde ich, kann man das schon auch nehmen.

@KunterBunter und was genau findst du jetzt so lustig an Tailscale?
 
Kostenlos!

Statistik des Forums

Themen
248,905
Beiträge
2,304,639
Mitglieder
378,608
Neuestes Mitglied
Ra67