Box2Box-VPN für Mediathek im Ausland mit 1x privater und 1x öffentlicher IP?

Docmarten

Mitglied
Mitglied seit
11 Jul 2011
Beiträge
281
Punkte für Reaktionen
9
Punkte
18
Guten Tag,

Nachdem ich es vor vielen Jahren, mit entscheidender Unterstützung durch PeterPawn, hinbekommen habe, meinen Standort 2 in Spanien (Fritzbox 6850 5G mit Internet via Mobilfunk ohne öffentliche IP) mit dem Standort 1 in Deutschland (Fritzbox 7490, DSL mit öffentlicher IP) per VPN-Tunnel stabil und dauerhaft zu verbinden, inklusive Zugriffsmöglichkeit von Deutschland aus auf Geräte im spanischen Heimnetzwerk über VPN -> FB 7490 -> VPN Tunnel -> FB 6850 5G), steht jetzt Eskalationsstufe 2 an:
Zugriffsmöglichkeit auf die Mediatheken des ÖRR auf Inhalte, die in Spanien (wohl) per Geoblocking gesperrt sind, obwohl ich in Deutschland braver Beitragszahler bin… Ideal wäre eine nicht nur auf ein Gerät mit installiertem VPN-Client beschränkte Lösung, sondern eine, die über WLAN (für Tablets) und ggfalls auch über Ethernet (Fernseher) funktioniert.
Ich habe mich im Forum hoch- und runtergelesen, und habe primär zwei Wege notiert:
1. Router wie GL.iNet GL-MT300N-V2(Mango), den man via Wireguard evtl. mit der D-Fritzbox verbinden könnte.
2. StrongSwan, was PeterPawn in einem Thread andeutete. StrongSwan könnte ich möglicherweise auf meinem privaten Hetzner-Server installieren, den ich als Mailserver und für Piwigo nutze. Hat aber m.W. begrenzten Traffic. Und ich habe bisher auch nicht verstanden, wie ich damit Anfragen von Wiedergabegeräten im spanischen Heimnetz bedienen könnte.

Bei beiden Optionen ist mir allerdings mangels tiefergehendem Netzwerkwissen auch nicht klar, ob das
a) in meiner Konstellation mit der nicht öffentlichen IP in Spanien funktionieren würde, und wenn ja: wie?, und
b) ob das überhaupt erforderlich ist oder ob ich nicht stattdessen den vorhandenen VPN-Box-to-Box-Tunnel so aufbohren könnte, dass beispielsweise Anfragen von einer bestimmten IP im spanischen Heim-Netz (etwa die des Fernsehers) über die deutsche DSL-Verbindung bedient werden könnten?

Danke & viele Grüße
Martin
 
B - seit damals hat sich auch in der AVM-Firmware vieles getan und das, was damals noch umfangreichere händische Änderungen brauchte, sollte inzwischen "out of the box" konfigurierbar sein. VPN-Verbindungen lassen sich mittlerweile auch auf einen Client beschränken und vermutlich wäre es hier am Ende am sinnvollsten, für den Fernseher einen gesonderten VPN-Tunnel zu konfigurieren, damit die andere Verbindung, die auch eingehenden Traffic zuläßt, dabei weiterhin bestehen bleiben kann.

Ich glaube auch nicht, daß die Technik noch dieselbe ist, wie vor mehreren Jahren - damit müßte man mal anfangen, wenn es Probleme beim "einfachen" Einrichten geben sollte und mit den konkreten Einstellungen in beiden beteiligten Netzwerken … nur so läßt sich beurteilen, ob parallele VPN-Verbindungen funktionieren könnten.

Solange die Box in D eine öffentlich erreichbare Adresse hat und die Box in ES dasselbe Verfahren bei der IP-Adressierung verwenden kann, sollte sich das realisieren lassen, notfalls mit einer "on demand" aktivierten Verbindung, denn sicherlich wird sich irgendwer vor Ort befinden, wenn da jemand fernsehen will.
 
Danke PeterPawn,
Ich habe den Nachmittag mit dem Versuch verbracht, zunächst einmal eine Verbindung „ohne Extras“ zwischen der ES-Box und der D-Box über das UI neu anzulegen. Laut AVM-Doku sollte das auch zwischen privater und öffentlicher IP klappen, wenn man „VPN-Verbindung dauerhaft halten“ nur bei der Privat-IP-Box aktiviert. Hat es aber nicht, mit Fehler 2020. Die D-Box ist jedoch erreichbar, auch der AVM-Tipp „Alles löschen und neu anlegen“ hat nicht gefruchtet. Habe auch versucht, die myFritz-Adresse der D-Box ohne https:// (so trägt es die Box selbsttätig in das Feld für die eigene Adresse ein) einzusetzen, was aber zu einem Fehler führt, weil die Adresse nicht eindeutig sei (?).
Würde das klappen, so sehen die Optionen vielversprechend aus. Allerdings scheint die Möglichkeit, den Tunnel nur für ein bestimmtes Gerät aus dem Heimnetz zu verwenden, stark dadurch eingeschränkt, dass in der Auswahlliste nur ein Teil der faktisch vorhandenen (und IP-scanbaren) Geräte auftaucht. Warum ist mir nicht klar, es gibt sowohl verdrahtete als auch Wifi-Geräte, aber eben nicht alle.
Ist aber eh irrelevant, solange ich die Basics nicht hinbekomme, s. ganz oben. Und das Problem beim manuellen Scripten ist ja dann, dass man dann die Eigenschaften der VPN-Konfiguration nicht im UI editieren kann, um sie etwa auf ein Gerät oder auf einen der vier LAN-Ports zu beschränken. Ob man das wiederum manuell in eine VPN-Config bekommt, weiß ich nicht.
Soll ich mal die alten Configs suchen und posten? Oder gibt es anderweitig Hoffnung?
Danke 6 Grüße
Martin
 
Ich will kein "Nachmacher" sein, aber TLDR (wurde heute bereits an andere Stelle hier gepostet) oder nutze doch bitte etwas mehr Formatierungen - soetwas mag doch wahrlich niemand lesen wollen.
 
wenn es Probleme beim "einfachen" Einrichten geben sollte und mit den konkreten Einstellungen in beiden beteiligten Netzwerken … nur so läßt sich beurteilen, ob parallele VPN-Verbindungen funktionieren könnten.
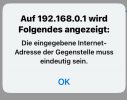
Mein Problem beim "einfachen" Einrichten konnte ich lösen. Die Fehlermeldung beim Einsetzen der MyFritz-Adresse ins Feld Internet-Adresse der Gegenstelle (ohne https://) war:

IMG_8887.jpeg
Das war für mich nicht so richtig vielsagend; wenn man die Adresse mit https:// einsetzt, kommt keine Fehlermeldung, die Konfiguration lässt sich speichern, aber es kommt eben keine Verbindung zustande. Erst nach dem Googlen des Texts der Fehlermeldung lernte ich, dass man anscheinend nicht die myFritz-Adresse der Gegenstelle nutzen kann, falls diese schon in einer anderen VPN-Konfiguration auf der Box verwendet wird - selbst wenn letztere deaktiviert ist!
Also schnell eine DynDNS-Adresse angelegt und die Verbindung wurde aufgebaut, mit diesen beiden gesetzten Optionen:
  • Gesamten Netzwerkverkehr über die VPN-Verbindung senden
  • Nur bestimmte Geräte nutzen die VPN-Verbindung [WLAN-IP des AndroidTV-Fernseher, aus der Liste ausgewählt]
ABER: Der Fernseher meldete, dass die Verbindung "Kein Internet" hat, und bevor ich das weiter untersuchen konnte, ist das passiert, was mir in 20 Jahren noch nicht passiert ist: Die D-Box ist anscheinend komplett ausgestiegen - nicht mehr erreichbar, nimmt auch keine Anrufe mehr an und verschickt keine Mails. Von Spanien aus jedenfalls tot.

Insofern müssen weitere Versuche warten, bis ich in D jemand vorbeischicken kann, der die Box resettet, falls sie nicht verglüht ist :-(

Grüße
Martin

@stoney: Wüsste auf Anhieb nicht, wo ich obigen Beitrag relevant hätte kürzen können, und was das Formatieren betrifft: Hast Du das mit der Forensoftware schon mal auf einem aktuellen iPad/Chrome versucht? Da kommt Mordlust auf, hab jetzt extra den PC angeworfen.
 
D-Box läuft jetzt wieder, nachdem jemand in D die TV-VPN-Konfiguration deaktiviert und gelöscht hat. Die Box hatte schlicht kein Internet. Mein Remote-Verdacht ist, dass mein Versuch - trotz m.M. korrekter Umsetzung der VPN-Konfiguration der beiden Boxen - dazu geführt hat, dass die deutsche DSL-Box versucht hat, ihren Internetzugang über die spanische Box (private IP) zu bekommen.
Werde jetzt aber erst einmal die Finger von diesem Ansatz lassen. Aber da ich Ende nächster Woche wieder in ES bin - @PeterPawn: Wäre es möglich, durch Veränderungen in den bestehenden VPN-Konfigurationen für die Box2Box-Verbindung den Internetverkehr einer bestimmten IP aus dem ES-Netz (die des TVs) komplett über die D-Box zu tunneln?

Das sind die aktuellen Konfigs, die ja fast ausschließlich aus Deiner "Feder" stammen:

ES-BOX
Code:
/*
 * C:\Users\...
 * Fri Aug 07 16:04:30 2015
 */

vpncfg {
        connections {
                enabled = yes;
                conn_type = conntype_lan;
                name = "xyz.myfritz.net.2020";
                always_renew = yes;
                reject_not_encrypted = no;
                dont_filter_netbios = yes;
                localip = 0.0.0.0;
                local_virtualip = 0.0.0.0;
                remoteip = 0.0.0.0;
                remote_virtualip = 0.0.0.0;
                remotehostname = "xyz.myfritz.net";
                keepalive_ip = 192.168.50.1;
                localid {
                        fqdn = "zyx.myfritz.net";
                }
                remoteid {
                        fqdn = "xyz.myfritz.net";
                }
                mode = phase1_mode_aggressive;
                phase1ss = "all/all/all";
                keytype = connkeytype_pre_shared;
                key = "...";
                cert_do_server_auth = no;
                use_nat_t = yes;
                use_xauth = no;
                use_cfgmode = no;
                phase2localid {
                        ipnet {
                                ipaddr = 192.168.0.0;
                                mask = 255.255.255.0;
                        }
                }
                phase2remoteid {
                        ipnet {
                                ipaddr = 192.168.50.0;
                                mask = 255.255.255.0;
                        }
                }
                phase2ss = "esp-all-all/ah-none/comp-all/pfs";
                accesslist = "permit ip any 192.168.50.0 255.255.255.0";
        } {
                enabled = yes;
                conn_type = conntype_user;
                name = "mk";
                always_renew = no;
                reject_not_encrypted = no;
                dont_filter_netbios = yes;
                localip = 0.0.0.0;
                local_virtualip = 0.0.0.0;
                remoteip = 0.0.0.0;
                remote_virtualip = 192.168.0.202;
                remoteid {
                        user_fqdn = "mk";
                }
                mode = phase1_mode_aggressive;
                phase1ss = "all/all/all";
                keytype = connkeytype_pre_shared;
                key = "...";
                cert_do_server_auth = no;
                use_nat_t = yes;
                use_xauth = no;
                use_cfgmode = no;
                phase2localid {
                        ipnet {
                                ipaddr = 192.168.0.0;
                                mask = 255.255.255.0;
                        }
                }
                phase2remoteid {
                        ipaddr = 192.168.0.202;
                }
                phase2ss = "esp-all-all/ah-none/comp-all/pfs";
                accesslist =
                             "permit ip 192.168.0.0 255.255.255.0 192.168.0.202 255.255.255.255";
        } {
                enabled = yes;
                conn_type = conntype_user;
                name = "[email protected]";
                always_renew = no;
                reject_not_encrypted = no;
                dont_filter_netbios = yes;
                localip = 0.0.0.0;
                local_virtualip = 0.0.0.0;
                remoteip = 0.0.0.0;
                remote_virtualip = 192.168.0.201;
                remoteid {
                        user_fqdn = "[email protected]";
                }
                mode = phase1_mode_aggressive;
                phase1ss = "all/all/all";
                keytype = connkeytype_pre_shared;
                key = "...";
                cert_do_server_auth = no;
                use_nat_t = yes;
                use_xauth = no;
                use_cfgmode = no;
                phase2localid {
                        ipnet {
                                ipaddr = 192.168.0.0;
                                mask = 255.255.255.0;
                        }
                }
                phase2remoteid {
                        ipaddr = 192.168.0.201;
                }
                phase2ss = "esp-all-all/ah-none/comp-all/pfs";
                accesslist =
                             "permit ip 192.168.0.0 255.255.255.0 192.168.0.201 255.255.255.255";
        }
        ike_forward_rules = "udp 0.0.0.0:500 0.0.0.0:500",
                            "udp 0.0.0.0:4500 0.0.0.0:4500";
}


// EOF

D-BOX
/*
* C:\Users\...
* Fri Aug 07 16:04:30 2015
*/

vpncfg {
connections
{
enabled = yes;
conn_type = conntype_lan;
name = "...myfritz.net.2020";
dont_filter_netbios = yes;
localip = 0.0.0.0;
local_virtualip = 0.0.0.0;
remote_virtualip = 0.0.0.0;
remotehostname = "";
keepalive_ip = 0.0.0.0;
localid {
fqdn = "xyz.myfritz.net";
}
remoteid {
fqdn = "zyx.myfritz.net";
}
mode = phase1_mode_aggressive;
phase1ss = "all/all/all";
keytype = connkeytype_pre_shared;
key = "...";
cert_do_server_auth = no;
use_nat_t = yes;
use_xauth = no;
use_cfgmode = no;
phase2localid {
ipnet {
ipaddr = 192.168.50.0;
mask = 255.255.255.0;
}
}
phase2remoteid {
ipnet {
ipaddr = 192.168.0.0;
mask = 255.255.255.0;
}
}
phase2ss = "esp-all-all/ah-none/comp-all/pfs";
accesslist = "permit ip any 192.168.0.0 255.255.255.0",
"permit ip any 192.168.50.0 255.255.255.0";
ike_forward_rules = "udp 0.0.0.0:500 0.0.0.0:500",
"udp 0.0.0.0:4500 0.0.0.0:4500";

}


// EOF
 
Kostenlos!

Statistik des Forums

Themen
248,915
Beiträge
2,304,953
Mitglieder
378,626
Neuestes Mitglied
0xFaB1