Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden. Du solltest ein Upgrade durchführen oder ein alternativer Browser verwenden.
Du bist doch intelligent; jetzt nimm Dir mal Brutus oder ähnliches und konfiguriere es so, dass es dein (dir bekanntes) Passwort finden kann. Dann lass es mal laufen und melde Dich erst wieder zu Wort wenn Du in deine Fritzbox eingedrungen bist.
Kann es sein das durch das Update auf die aktuelle
Firmware der 7490 (FRITZ!OS 7.57) der Power Mode
im WLAN aktiviert wurde.
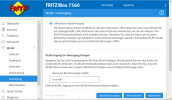
Im aktuellen Handbuch der 7490 steht folgender Hinweis:
Ich zitiere aus dem Handbuch
(USB 3.0) Power Mode
Beim Betrieb von USB-Geräten kann es zu langsamer
Datenübertragung im 2,4-GHz-WLAN und zu schlechter
Qualität von Gesprächen mit DECT-Telefonen kommen.
Das hängt von der Qualität der verwendeten USB-Kabel ab.
Zur Störungsbehebung können Sie auf das 5-GHz-WLAN
ausweichen oder den Green Mode einstellen.
(USB 2.0) Green Mode
Das Fehlerbild passt zum Post #1, nur ein Hinweis.
Wer jetzt wirklich noch glaubt, man bräuchte einen Passwortknacker, um in die Fritzbox zu kommen, dem ist wirklich nicht mehr zu helfen.
@alecxs: Versprich uns, dass die Box deiner Mutter niemals anrührst. Deine eigene am besten auch nicht. Überlass es deinem Bruder. Der scheint zu wissen, was er tut.
Beim Betrieb von USB-Geräten kann es zu langsamer Datenübertragung im 2,4-GHz-WLAN und zu schlechter Qualität von Gesprächen mit DECT-Telefonen kommen. Das hängt von der Qualität der verwendeten USB-Kabel ab.
Danke. Auch das ist in dem Laienartikel in Post #4 indirekt verlinkt, dem aufmerksamen Leser ist das sicher nicht entgangen. Dass es sogar im Handbuch steht ist allerdings witzig, ich habe noch nie eins gelesen. Die Fritzbox ist im Green Mode und es sind keine USB-Geräte angeschlossen. http://www.ip-phone-forum.de/showthread.php?t=275965
Wenn Du wenigstens mal ein richtiges CVE Security Bulletin verlinken würdest das die Behauptung es ginge ohne Passwort untermauert. So bleibt es bloßes Widerkäuen von irgendeiner Sau die gerade durchs Dorf getrieben wird, nichts genaues weiß man nicht.
Die Intelligenz und Kompetenz nimmt ja allgemein ab in der Bevölkerung, das spiegelt sich leider auch in der Qualität journalistischer Artikel wieder. Die Typen bei Giga hatten eben auch nicht viel Ahnung; immerhin noch mehr als die Presseabteilung von AVM.
Anhand dieser Informationen konnten wir die bereits kursierenden Angaben über die Sicherheitslücke verifizieren. Es versteht sich von selbst, dass wir keine neuen Details veröffentlichen, die Angriffe erleichtern könnten. Nur so viel: Die Updates stopfen offenbar tatsächlich ein Sicherheitsleck im Webserver, durch das Angreifer die Konfiguration der Fritzbox überschreiben können. Die Schwachstelle lässt sich unabhängig vom eingestellten Port ausnutzen und betrifft auch andere Fritzbox-Modelle als die 7590 und sogar Repeater.
Wann wird diese geheime Schwachstelle veröffentlicht? In einem Jahr? In zwei Jahren? Gut das ein Enthüllungsjournalist Geheimnisse so gut bewahren kann.
Wenn man tatsächlich ohne Passwort rein kommt, dann über ein Backdoor welches AVM extra eingebaut hat. Anscheinend haben die ja sogar die Möglichkeit ein Zwangsupdate zu veranlassen trotz deaktiviertem Updateservice. Ich lehne mich mal sehr weit aus dem Fenster und behaupte, dieses Backdoor ist in älteren FW möglicherweise noch gar nicht vorhanden, und erst ein Update hat diese Sicherheitslücke überhaupt erst geöffnet. So schließt sich der Kreis.
Ich danke Dir für den ausführlichen Exkurs in die Welt der Update-Hunter, Downgrades sind böse und Updates sind gut.
Können wir diesen Off-topic Diskurs nun beenden, mehr als heiße Luft kommt hier offenbar nicht.
Eine Schwachstelle wird kaum je veröffentlicht, um nicht anderen potentiellen Übeltätern einen Hinweis zu geben, was man noch probieren könnte. Mehr als heisse Luft und leeren Behauptungen kommt übrigens von dir auch nicht, höchstens ein Hinweis auf Besserwisserei - oder soll ich eher sagen, Unbelehrbarkeit?
Mehr als heisse Luft und leeren Behauptungen kommt übrigens von dir auch nicht, höchstens ein Hinweis auf Besserwisserei - oder soll ich eher sagen, Unbelehrbarkeit?
Unbelehrbarkeit - Ich lasse mich nicht gern belehren. Ich weiß gar nichts besser, nur geht mir die Paranoia auf den Keks. Wer das in diesem Thread tut ist der Troll. Diese ganze Diskussion hat nichts mit dem Thema zu tun, das könnt ihr gern in dem anderen Thread diskutieren.
Nur so zur Info, ich betreibe seit meinem Kontakt zu Frommer Legal seit Jahren einen Hotspot. Um mal einzuorden worüber wir hier reden..
[Edit Novize: Riesenbild auf Vorschau verkleinert - siehe Forumsregeln]
Ich lehne mich mal sehr weit aus dem Fenster und behaupte, dieses Backdoor ist in älteren FW möglicherweise noch gar nicht vorhanden, und erst ein Update hat diese Sicherheitslücke überhaupt erst geöffnet. So schließt sich der Kreis.
Von Anfang an war die Lücke sicherlich nicht da. Aber offenbar für eine sehr lange Zeit, wenn ich sehe, welche Router alle noch ein Update bekommen haben und welche man nach Empfehlung von AVM nicht mehr benutzen sollte.
Das ist nicht offtopic, da du ja WLAN Probleme über ein Downgrade lösen willst. Also reden wir übers Downgrade. Wir können gern auch darüber reden, wie du die WLAN Probleme löst, nur spielt dann ein Downgrade keine Rolle mehr, wie wir ja auch bereits mehrfach erläutert haben.
Unbelehrbarkeit - Ich lasse mich nicht gern belehren. Ich weiß gar nichts besser, nur geht mir die Paranoia auf den Keks. Wer das in diesem Thread tut ist der Troll.
Sei etwas zurückhaltender mit solchen Aussagen, denn wenn man wie du vielfache Warnungen, explizite Beschreibungen vom Hersteller und Fachredaktionen als Paranoia weg wischt, zeichnest du von dir das Bild des Unbelehrbaren, ein anderes Wort für Besserwisser. Das gepaart mit Deinen Links zu völlig anderen Situationen (giga-Beitrag), zeigt auf, dass Du nicht weißt, worum es wirklich geht.
Genau da solltest du dich mal belehren lassen und nicht so überheblich alle fundierten Ratschläge zur Seite schieben.
Alleine diese Aussage