Nutzt Freetz noch SMBv1?

CaptainMorgan

Neuer User
Mitglied seit
28 Nov 2015
Beiträge
172
Punkte für Reaktionen
4
Punkte
18
Frohe Festtage liebe Freetz Fans.
Leider ist freetz.org jetzt schon länger down, also wollte ich hier kurz nachfragen:
Ich habe vor kurzem ein nach Tutorial selbst erstelltes Image geflasht und auf die Box aufgespielt.
Zwei Rechner die identisch konfiguriert sind in Bezug auf Freigaben, Benutzernamen und Passwörter hatten Zugriff darauf, auf beiden läuft Win 10 Enterprise.

Der eine hat nun wegen eines Hardwarewechsels einen Clean Install von Version 1709 bekommen (Fall Creators Update), alles wurde wieder identisch eingerichtet aber die Freigabe funktioniert nicht mehr.
Fakt ist, aufgrund von Attacken wie WannaCry ist SMB1 zurecht nach und nach am Sterben (https://support.microsoft.com/en-us...ed-windows-10-and-windows-server-version-1709).

Wenn ich mir anschaue was die Google Suche zu Freetz und Samba noch gecacht hat, dann läuft in Freetz sehr wohl SMB 3.X, wenn ich aber nur hardnäckig das Passwort wiederhole kann ich irgendwann folgende Fehlermeldung erzwingen (Screenshot im Anhang)


Wenn ich in Windows Features den SMBv1 Clienten wieder aktiviere, funktioniert es wieder wie gewohnt.

Lange Rede, kurzer Sinn, simple Fragen:
-Habe ich Samba falsch konfiguriert?
-Kann Samba in Freetz auf v2 oder v3 umgestellt werden?
-Haltet ihr das SMBv1 Risiko für vertretbar, wenn nur der Client aktiviert ist?

Dankbar für jeden Input.
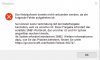
 

Anhänge

  • 2017-12-29.png
    2017-12-29.png
    11.6 KB · Aufrufe: 15
Samba 1 hat Freetz nie verwendet, das kam doch schon irgendwann Anfang der 90er.

Ansonsten hat man bei Freetz die Wahl welche Samba-Version verwendet wird (eine die nur SMBv1 unterstützt und eine die auch SMBv2 unterstützt, mit Samba 1 hat das aber nichts zu tun bzw. steht auch nicht zur Auswahl zur Verfügung). Also musst du schon selbst herausfinden/wissen welche Version du beim bauen des Freetz-Images gewählt hast. Also z.B. schaust du einfach in deiner Freetz-Buildumgebung nach was du gewählt hast.

Oder warum schaust du nicht einfach gleich im CLI deiner FritzBox nach welche Samba-Version installiert ist? "smbd --version" funktioniert schließlich bei den Freetz-Varianten des smbd (beim originalen smbd von AVM dagegen nicht).

Wenn ich mir anschaue was die Google Suche zu Freetz und Samba noch gecacht hat, dann läuft in Freetz sehr wohl SMB 3.X,
Also das wäre mir neu oder du verwechselst hier auch wieder die Samba-Version mit der SMB-Version
 
Solange Du nicht wenigstens die Version 3.6 des Samba-Packages in Freetz ausgewählt hast, wirst Du als Protokoll gar nichts anderes als SMB1 (aka NT1) benutzen können - SMB2 ist erst ab 3.6 überhaupt unterstützt und erst ab 4.0 dann in vollem Umfang und bei den meisten Samba-Tools sogar erst ab 4.1.

Da der Standard auch in Freetz noch Samba 3.0.73 ist (siehe hier: https://github.com/Freetz/freetz/blob/master/make/samba/Config.in), müßtest Du das schon sehr bewußt auf die Auswahl der Version 3.6 umstellen.

Ansonsten läßt sich das Protokoll über "client min/max protocol"-Einstellungen in der "smb.conf" einschränken: https://www.samba.org/samba/docs/man/manpages-3/smb.conf.5.html
 
Ja, habe auch begriffen das die Samba Version und das verwendete SMB-Protokoll nicht das selbe sind.
Also auch das mal für Anfänger festgehalten: Wenn man das Standard Samba-Package verwendet (3.0.73, danke für den Tipp mit smbd --version) hängt man mit smb1 fest.
Danke dafür.
 
mit Samba 1 hat das aber nichts zu tun
Ja, habe auch begriffen das die Samba Version und das verwendete SMB-Protokoll nicht das selbe sind.

Bitte den Betreff entsprechend anpassen, z.B. Welche SMB-Protocoll-Versionen unterstützt Freetz ?
das ist sonst irreführend.

müßtest Du das schon sehr bewußt auf die Auswahl der Version 3.6 umstellen.
Samba-3.6 ist IMHO vom SambaCry-Lücke betroffen, d.h. keine gute Idee;
besser wären samba-4.4.14, samba-4.5.10, samba-4.6.4 oder höher.
 
Zuletzt bearbeitet:
Bist Du da sicher dass der Patch von V. Lendecke eingeflossen ist ?

From d2bc9f3afe23ee04d237ae9f4511fbe59a27ff54 Mon Sep 17 00:00:00 2001
From: Volker Lendecke <[email protected]>
Date: Mon, 8 May 2017 21:40:40 +0200
Subject: [PATCH] CVE-2017-7494: rpc_server3: Refuse to open pipe names with /
inside

Bug: https://bugzilla.samba.org/show_bug.cgi?id=12780

Signed-off-by: Volker Lendecke <[email protected]>
Reviewed-by: Jeremy Allison <[email protected]>
Reviewed-by: Stefan Metzmacher <[email protected]>
---
source3/rpc_server/srv_pipe.c | 5 +++++
1 file changed, 5 insertions(+)

--- source3/rpc_server/srv_pipe.c
+++ source3/rpc_server/srv_pipe.c
@@ -473,6 +473,11 @@ bool is_known_pipename(const char *cli_f
pipename += 1;
}
+ if (strchr(pipename, '/')) {
+ DEBUG(1, ("Refusing open on pipe %s\n", pipename));
+ return false;
+ }
+

if (lp_disable_spoolss() && strequal(pipename, "spoolss")) {
DEBUG(10, ("refusing spoolss access\n"));
return false;


das sieht doch bei genanntem Freetz-Patch ganz anders aus:
--- /trunk/make/samba/patches/3.6/310-remove_error_strings.patch (revision 14289)
+++ /trunk/make/samba/patches/3.6/310-remove_error_strings.patch (revision 14290)
@@ -304,5 +304,5 @@
--- source3/rpc_server/srv_pipe.c
+++ source3/rpc_server/srv_pipe.c
-@@ -991,7 +991,6 @@ static bool api_pipe_bind_req(struct pip
+@@ -996,7 +996,6 @@ static bool api_pipe_bind_req(struct pip
if (!NT_STATUS_IS_OK(status)) {
DEBUG(1, ("api_pipe_bind_req: invalid pdu: %s\n",
@@ -312,5 +312,5 @@
}

-@@ -1325,7 +1324,6 @@ bool api_pipe_bind_auth3(struct pipes_st
+@@ -1330,7 +1329,6 @@ bool api_pipe_bind_auth3(struct pipes_st
if (!NT_STATUS_IS_OK(status)) {
DEBUG(1, ("api_pipe_bind_auth3: invalid pdu: %s\n",
@@ -320,5 +320,5 @@
}

-@@ -1483,7 +1481,6 @@ static bool api_pipe_alter_context(struc
+@@ -1488,7 +1486,6 @@ static bool api_pipe_alter_context(struc
if (!NT_STATUS_IS_OK(status)) {
DEBUG(1, ("api_pipe_alter_context: invalid pdu: %s\n",
@@ -328,5 +328,5 @@
}

-@@ -2057,7 +2054,6 @@ static bool process_request_pdu(struct p
+@@ -2062,7 +2059,6 @@ static bool process_request_pdu(struct p
if (!NT_STATUS_IS_OK(status)) {
DEBUG(1, ("process_request_pdu: invalid pdu: %s\n",
 
OK, jetzt habe ich die richtige Patchdatei gefunden.
Danke!
 
Hatte jetzt Zeit mein freetz-linux nochmal auszugraben, und siehe da in make menufconfig gibt es Samba 3.6.25 zu Auswahl.
Wenn ich mit dieser Version ein neues Image flashe, und dann in der configuration zum Beispiel das eingebe:
client min protocol = SMB2
Sollte das die Sicherheitslücken dann fürs erste abdichten?
 
Das kommt natürlich auch auf die Lücken an ... eine RCE (https://www.samba.org/samba/security/CVE-2017-7494.html) ist in Version 3.0 z.B. noch gar nicht implementiert. Zwar ist sie (m.W.) in der 3.6 auch gepatcht, aber wenn das jetzt Deine einzige Sorge wäre, wäre sogar der Verbleib auf der 3.0 noch sicherer ... die fehlende Funktion kann auch keine Fehler enthalten, die gepatchte aber immer noch einen weiteren.

Vielleicht überprüfst Du ja mal anhand des Samba-Changelogs bzw. der Security-Notes dort selbst, was für Dich nun relevant ist und was nicht ... bei den CVE-2017-0143 bis -0148 handelte es sich m.W. nur um Probleme in den jeweiligen Windows-Servern (das aber i.V.m. dem SMB1-Protokoll) und Samba war (als Server) davon gar nicht betroffen (beobachte ich aber eher aus den Augenwinkeln und nicht in allen Einzelheiten, daher solltest Du besser selbst recherchieren). Wenn Du für die FRITZ!Box hingegen auf der Suche nach (Samba-)Client-Programmen bist, die mit SMB2 umgehen können, dürfte eben auch die 3.6 nicht reichen.
 
Naja, ich bin auf der Suche nach einer Samba(-Server) Version für die Fritzbox die es von den Clienten (Windows) nicht verlangt smb1 noch installiert zu haben.

Auf der FB würde nie etwas einmaliges oder wirklich wichtiges lagern, Samba ist von außen eigetlich nicht erreichbar und für so limitiertes Linux angepasste Schadsoftware ist wohl eher selten. Desweiteren ist dort alles gesichert und in Minuten wiederhergestellt.
Aber da sind die ganzen Windwos Maschinen im Netzwerk, inklusive den Backuplösungen. Wenn nun auch nur ein Windows PC jetzt SMBv1 aktiviert - das unabhängig von jeder Samba-Changelog und jedem Samba-Patch, von Microsoft langsam, sicher aber zurecht abgestoßen wird - um mit der Fritzbox zu kommunzieren, macht er damit das ganze Netzwerk anfällig, denn einmal auf einem SMBv2/SMBv3 Clienten stehen alle "ordentlichen" Freigaben ja auch offen für jeden Code der einmal mit ausreichenden Rechten ausgeführt wurde.

Zugegeben, da auch ich diese Geschichte nur peripher verfolgt habe, und dazu noch ohne echten Sachverstand, ist bei mir nur hängen geblieben das SMBv1 es ermöglicht fremden Code auszuführen. Das soll zwar gepatcht worden sein, aber MS wird es ja nicht umsonst neuerdings standardmäßig deaktiviert haben.
Und in der Metapher mit dem sinkenden Schiff ist Microsoft nun wirklich die langsamste und fetteste Ratte.
 
Nochmal, SambaCry interessiert mich defakto nicht. WannaCry (die erste Attacke für Windows, basierend auf dem Eternal Blue Exploit der NSA), hat nur Systeme attackiert die SMBv1 aktiviert hatten.
Aber wenn ich wegen der FritzBox - die AVM-Eigene Netzwerkfreigabe unterstützt übrigens auch nur SMBv1 - das auf den Windows Maschinen aktiviert lassen muss, habe ich langfristig ein Problem.
Für Windows ist EternalBlue, die ursprüngliche Lücke, ja angeblich gefixt, d.h. die NSA-Backdoor sitzt jetzt wo anders:rolleyes:

Es ist damit defacto ja kein akutes Sicherheitsproblem. Aber wenn Windows auch auf Consumer-OS SMBv1 standardmäßg abschaltet und bei AVM massenhaft die Supportanfragen steigen dann werden die schon handeln und die Kerls bei freetz vllt nachziehen.
 
Aber wenn ich wegen der FritzBox - die AVM-Eigene Netzwerkfreigabe unterstützt übrigens auch nur SMBv1 - das auf den Windows Maschinen aktiviert lassen muss, habe ich langfristig ein Problem.
Aber wenn Windows auch auf Consumer-OS SMBv1 standardmäßg abschaltet und bei AVM massenhaft die Supportanfragen steigen dann werden die schon handeln
Ja, das Eröffnen von Supportanfragen und Enhancement-Requests bei AVM schadet nicht und Erhöht den Druck auf AVM hier ein adaquate SMB-Protokollversion für Out-of-Box Systeme mit installiertem Win10-Creators Update bereitzustellen; dies wird jedoch frühestens ab Fritz!OS 07.xx zu erwarten sein, hoffentlich noch bevor der BER in Betrieb geht ;-)
 
Kostenlos!

Statistik des Forums

Themen
248,916
Beiträge
2,304,991
Mitglieder
378,631
Neuestes Mitglied
realprogrammer