

Hallo zusammen,
ganz frisch hier im Forum, hoffe ich auf die richtige Gemeinschaft zu treffen die mir bei meinem kleinen Routing Problem helfen kann. Im Forum habe ich schon viel gelesen und bemerkt, dass ähnliche Probleme gelöst wurden. Leider konnte ich das aber nicht auf mein Problem beziehen.
Nun, vom Aufbau etwas ganz einfaches. Ich habe eine Fritz Box mit Freetz und openVPN.
Mit dieser Fritz Box bin ich mit dem Internet verbunden und gleichzeitig über openVPN Client mit einem VPN Dienst. Hier zum testen Voxility. Was möchte ich also machen: Ich möchte den gesamten Datenverkehr über einen VPN umleiten. Meine Idee, die Fritz Box ist Router ins Internet und zugleich Gateway für openVPN.
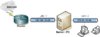
Soweit sogut. Die Verbindung zum openVPN Server steht und mit der Fritz Box komme ich auch ins entfernte Netzwerk sowie darüber ins Internet. Nun möchte ich aber auch gerne das gesamte Subnetz das an der Fritz Box in den Genuss kommen lassen den VPN Tunnel zu nutzen. Da die Fritz Box ja ins Internet kommt müsste ich also irgendwie eine Route einrichten damit auch das Subnetz über die Fritz Box als Gateway ins Internet kommt. Leider kenne ich mich nicht allzugut mit dem Routing aus.
Nun mal die eingetragenen Routen im Router:
Fritz Box ohne VPN
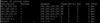
Fritz Box mit VPN
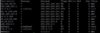
Routen die hinzugefügt werden:
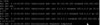
Welche Route fehlt damit das Subnetz 10.10.10.0 auch ins Internet kann?
Übrigens was ganz Interessantes für alle die bis zum Ende gelesen haben. Die Computer im Subnetz kommen nicht ins Internet aber eine VPN Verbidnung zu Voxility bekommen Sie hin und danach geht das Internet :-D Es würde nur kein Sinn machen auf jedem PC eine VPN Verbindung aufzubauen, aus diesem Grund möchte ich ja die Fritz Box benutzen ;-)
Vielen vielen Dank für Eure Hilfe!
ganz frisch hier im Forum, hoffe ich auf die richtige Gemeinschaft zu treffen die mir bei meinem kleinen Routing Problem helfen kann. Im Forum habe ich schon viel gelesen und bemerkt, dass ähnliche Probleme gelöst wurden. Leider konnte ich das aber nicht auf mein Problem beziehen.
Nun, vom Aufbau etwas ganz einfaches. Ich habe eine Fritz Box mit Freetz und openVPN.
Mit dieser Fritz Box bin ich mit dem Internet verbunden und gleichzeitig über openVPN Client mit einem VPN Dienst. Hier zum testen Voxility. Was möchte ich also machen: Ich möchte den gesamten Datenverkehr über einen VPN umleiten. Meine Idee, die Fritz Box ist Router ins Internet und zugleich Gateway für openVPN.
Soweit sogut. Die Verbindung zum openVPN Server steht und mit der Fritz Box komme ich auch ins entfernte Netzwerk sowie darüber ins Internet. Nun möchte ich aber auch gerne das gesamte Subnetz das an der Fritz Box in den Genuss kommen lassen den VPN Tunnel zu nutzen. Da die Fritz Box ja ins Internet kommt müsste ich also irgendwie eine Route einrichten damit auch das Subnetz über die Fritz Box als Gateway ins Internet kommt. Leider kenne ich mich nicht allzugut mit dem Routing aus.
Nun mal die eingetragenen Routen im Router:
Fritz Box ohne VPN
Fritz Box mit VPN
Routen die hinzugefügt werden:
Welche Route fehlt damit das Subnetz 10.10.10.0 auch ins Internet kann?
Übrigens was ganz Interessantes für alle die bis zum Ende gelesen haben. Die Computer im Subnetz kommen nicht ins Internet aber eine VPN Verbidnung zu Voxility bekommen Sie hin und danach geht das Internet :-D Es würde nur kein Sinn machen auf jedem PC eine VPN Verbindung aufzubauen, aus diesem Grund möchte ich ja die Fritz Box benutzen ;-)
Vielen vielen Dank für Eure Hilfe!
Zuletzt bearbeitet:

