Openvpn mit Fritzbox ab und zu abbrüche :(

babylon05

Mitglied
Mitglied seit
2 Mrz 2006
Beiträge
203
Punkte für Reaktionen
0
Punkte
16
Moin

Ich habe eine 7170 mit freetz und Openvpn am laufen.
als Client nutze ich auch Openvpn unter Windows Port ist der Standard Openvpn Port. Wenn ich mich von meinem DSL Anschlus auf den anderen wo die Fritzbox 7170 steht einlogge steht die Verbindung wunderbar. Als Sicherheit nehme ich Zertifikate.
So nun mein Problem wenn ich mich mit meinem 2. PC parallel dazu eintunnel,
bricht die Verbindung auf PC 1 ständig ab und PC 2 kann auch nicht richtig tunneln dann. Zusatz: verwende den gleichen client.key auf beiden PC`s, aber auf Fritzbox sind dort wo Openvpn Server läuft 3 Clienten zugelassen.


Frage: Ist es vielleicht möglich das man sich nur einmal eintunneln kann in seinem Subnetz???
 
Der gleiche Client darf nur einmal angemeldet sein, sonst weiß die Server-Box ja nicht, wo der Client ist. Zwei (gleichzeitige) Verbindungen erfordern zwei Client-Zertifikate.

Jörg
 
So habe gestern noch mal 4 client keys erzeugt,
habe aber immer noch das wenn 2 PC von mir mit der Fritzbox 7170 bei jemanden anderes verbinden immer nach paar Sekunden sich die Verbindung automatisch disconnectet.

meine 2 Pc haben die 192.168.0.23 und der andere 192.168.0.24
Das Subnetz auf der anderen Seite hat eine andere IP 192.168.123.0

Meine Client conf.:
# OpenVPN v2.0.5 config:
#
# Grundsätzliches (Was soll der CLIENT nutzen)
port 1194
#client
proto udp
dev tun
# Client-Einstellungen
tls-client
#ns-cert-type server
#
remote XXX.XXX.XXX.XXX 1194
#resolv-retry infinite
#nobind
#persist-key
#persist-tun
route 192.168.123.0 255.255.255.0 10.0.8.1
# Authentifizierung und Verschlüsselung
ca ca.crt
cert client01.crt
key client01.key
auth SHA1

ifconfig 10.0.8.2 10.0.8.1
route-gateway 10.0.8.1
#redirect-gateway

cipher AES-256-CBC
comp-lzo
keepalive 10 120
verb 3

Bei dem 2.PC steht halt da client02 und so drin
Oder geht das garnicht mit 2 PC`s von einem Netz sich da zu tunnel????
 
Wie sieht denn die Server- und die andere Client-Config bezüglich der IP-Adressen für den Tunnel aus (ifconfig bzw ifconfig-pool)? Die müssen natürlich auch unterschiedlich sein.

Jörg
 
Hi Jörg

jetzt weiß ich was du meinst, aber wie das auszusehen hat weiß ich leider nicht.
Die clienten.conf sehen alle wie oben aus nur das ich da andere keys drin habe.

server.conf
proto udp
port 1194
dev tun
ca /tmp/flash/ca.crt
cert /tmp/flash/box.crt
key /tmp/flash/box.key
tls-server
dh /tmp/flash/dh.pem

ifconfig 10.0.8.1 10.0.8.2
route 10.0.8.0 255.255.255.0
push "route 10.0.8.0 255.255.255.0"
push "route 192.168.123.0 255.255.255.0"
max-clients 4
tun-mtu 1500
mssfix
daemon
verb 6
cipher AES-256-CBC
comp-lzo

irgendwo muss ich in der Server.conf noch was einstellen wie damit er im Multi-Client Modus arbeitet, aber wie ich das mache weiß ich leider nicht.

Vielleicht kannst da mir ja die conf mal ändern hier so das es passt.

Gruß Danny
 
O.K., ich versuch es mal.
Dann aber gleich "die große Lösung", bei der du für die Clients Dinge vorgeben kannst ;-)

Als erstes nimm den Parameter "client-config-dir " mit auf, dann ist die IP-Vergabe "einfacher", da dann alle IPs in einem Netz sein können. Zum zweite n führen wir das "client-config-dir" ein, in dem werden die Parameter für die Clients konfiguriert...

Server-Config:
Code:
proto udp
port 1194
dev tun
ca /tmp/flash/ca.crt
cert /tmp/flash/box.crt
key /tmp/flash/box.key
tls-server
dh /tmp/flash/dh.pem

mode server
ifconfig 10.8.0.1 255.255.255.0
[B]client-config-dir[/B] /var/tmp/clients_openvpn
[B]topology subnet[/B]
max-clients  4
route 1.1.1.0 255.255.255.0 10.0.8.2
route 2.2.2.0 255.255.255.0 10.0.8.3

tun-mtu 1500
mssfix
daemon
verb 6
cipher AES-256-CBC
comp-lzo
Das Verzeichnis "/var/tmp/clients_openvpn" sieht dann so aus (der Dateiname muss genau dem Client-Namen im Zertifikat entsprechen):
Code:
/var/mod/root # cat  /var/tmp/clients_openvpn/client01
ifconfig-push 10.0.8.2 255.255.255.0
push "topology subnet"
iroute 1.1.1.0 255.255.255.0
push "route 2.2.2.0 255.255.255.0 10.0.8.3"

/var/mod/root # cat  /var/tmp/clients_openvpn/client02
ifconfig-push 10.0.8.3 255.255.255.0
push "topology subnet"
iroute 2.2.2.0 255.255.255.0
push "route 1.1.1.0 255.255.255.0 10.0.8.2"
(das ganze kannst du natürlich auch ins flash verlegen)

Die beiden Client-Configs sind dann (bis auf das Cert) identisch:

Code:
proto udp
dev tun
nobind

client
tls-client
ns-cert-type server

remote XXX.XXX.XXX.XXX 1194

# Alle Parameter (IP + Routen) abholen vom Server
pull

# Authentifizierung und Verschlüsselung
ca ca.crt
cert client01.crt
key client01.key
auth SHA1

cipher AES-256-CBC
comp-lzo
keepalive 10 120
verb 3

Jörg
 
also das ist jetzt wirklich erst mal ein großer Brocken.
Also ins flash legen wir mir sehr recht, weil wenn die Box mal stromlos ist ist alles wieder weg.
Wie kann ich denn das ins flash legen damit er das immer läd?

Danny
 
Am einfachsten wäre, du bringst die neuere OpenVPN-GUI auf deine Box, die macht das automatisch.
Ansonsten: Die Dateien für die Clients z.B. nach "/var/tmp/flash/clients_openvpn" schreiben und danach mit "modsave" abspeichern. Dann müsstest du noch dafür sorgen, dass deine "neue" Config gestartet wird, z.B. indem du in /tmp/flash/openvpn-lzo.extra diese Datei anlegst:
Code:
mode server
client-config-dir /var/tmp/flash/clients_openvpn
topology subnet
route 1.1.1.0 255.255.255.0 10.0.8.2
route 2.2.2.0 255.255.255.0 10.0.8.3
(der Inhalt wird an deine Config angehängt).

In der GUI muss dann als "workaround" stehen bei "lokal" und "remote" 10.8.0.1 und 255.255.255.0 und die Routen zum Client in der GUI müssen raus

Du musst dann halt eventuell etwas "experimentieren", bis deine Config so aussieht, wie sie soll...

Jörg
 
re

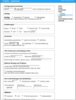
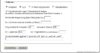
So habe jetzt das neuste freetz drauf mit Openvpn,
hier mal das Webinterface, nur kannst du mir mal zeigen was ich da einzustellen muss für 4 clienten (Jörg)
bei dem alten openvpn gabs nicht so viele Einstellungen.
 

Anhänge

  • web1.jpg
    web1.jpg
    29.5 KB · Aufrufe: 17
  • web2.jpg
    web2.jpg
    27.8 KB · Aufrufe: 12
Um das oben genannte einzustellen:

- Expertenmodus (hast du ja schon)
- Erweiterte Client Config -> da dann jeden Client anlegen:
* Name des Clients im Zertifikat
* IP für jeden Client
* ggf. Netz beim Client

Fertig ;-)

Jörg
 
re

Hi Jörg

# OpenVPN 2.1 Config, Mon May 19 16:33:21 CEST 2008
proto udp
dev tun
ca /tmp/flash/ca.crt
cert /tmp/flash/box.crt
key /tmp/flash/box.key
dh /tmp/flash/dh.pem
tls-server
port 1194
ifconfig 10.0.8.1 255.255.255.0
mode server
client-config-dir /var/tmp/clients_openvpn
topology subnet
max-clients 4
push "route 192.168.123.0 255.255.255.0 10.0.8.1"
route -192.168.123.0 255.255.255.0 -10.0.8.2
route -192.168.123.0 255.255.255.0 -10.0.8.3
route -192.168.123.0 255.255.255.0 -10.0.8.4
route -192.168.123.0 255.255.255.0 -10.0.8.5
tun-mtu 1500
mssfix
verb 3
daemon

so sieht jetzt meine server.conf aus wie muss denn die für einen clienten aussehen?
 
Hi Danny,

zwei Fragen: Stehen da in den "route" Zeilen tatsächlich immer die "-" mit drin? Das sollte nicht sein. Die sind auch (denke ich) inhaltlich "falsch".

Du hast doch das Netz 192.168.123.0 255.255.255.0 im Server? Dann brachst du nur die eine "push"-Zeile (push "route 192.168.123.0 255.255.255.0 10.0.8.1"), damit alle Clients dieses Netz zum Server mit der IP 10.0.8.1 schicken.

Die anderen Zeilen müssen raus (in die Maske kommen ansonsten Netze, die beim Client sind, du dolltest sie einfach "leer" (mit dem - drin) lassen.
Bitte auf jeden Fall ändern, denn ein verbundener Client würde dir den Zugriff der Box auf das 123-er Netz "wegnehmen", weil das OpenVPN eine Route hierfür zum Client einrichten würde.


Der Client sähe dann recht einfach aus, wie schon oben beschrieben, nur den Servernamen oder -IP sowie die Dateinamen und Pfade für die Certs und Keys anpassen:
Code:
proto udp
dev tun
nobind

client
tls-client
ns-cert-type server

remote <die.IP.des.Servers> 

# Alle Parameter (IP + Routen) abholen vom Server
pull

# Authentifizierung und Verschlüsselung
ca ca.crt
cert client01.crt
key client01.key
auth SHA1

cipher AES-256-CBC
comp-lzo
keepalive 10 120
verb 3


Jörg
 
s kommt im client log jetzt mit deiner client.conf wenn ich die mit meinen Daten anpasse.
Mon May 19 17:39:23 2008 PUSH: Received control message: 'PUSH_REPLY,route 192.168.123.0 255.255.255.0 10.0.8.1,ping 10,ping-restart 120,topology subnet'
Mon May 19 17:39:23 2008 Options error: Unrecognized option or missing parameter(s) in [PUSH-OPTIONS]:4: topology (2.0.7)
Mon May 19 17:39:23 2008 OPTIONS IMPORT: timers and/or timeouts modified
Mon May 19 17:39:23 2008 OPTIONS IMPORT: route options modified
Mon May 19 17:39:23 2008 TAP-WIN32 device [vpn] opened: \\.\Global\{99636ADE-4948-4F22-BA8C-C720A55DCEA0}.tap
Mon May 19 17:39:23 2008 TAP-Win32 Driver Version 8.1
Mon May 19 17:39:23 2008 TAP-Win32 MTU=1500
Mon May 19 17:39:23 2008 ERROR: --dev tun also requires --ifconfig
Mon May 19 17:39:23 2008 Exiting

so habe mal die - weg gamacht und mal openvpn neu gestartet
dann kommt das im client log

Mon May 19 17:47:54 2008 SENT CONTROL [stwc]: 'PUSH_REQUEST' (status=1)
Mon May 19 17:47:54 2008 PUSH: Received control message: 'PUSH_REPLY,route 192.168.123.0 255.255.255.0 10.0.8.1,ping 10,ping-restart 120,topology subnet,ifconfig 10.0.8.2 255.255.255.0'
Mon May 19 17:47:54 2008 Options error: Unrecognized option or missing parameter(s) in [PUSH-OPTIONS]:4: topology (2.0.7)
Mon May 19 17:47:54 2008 OPTIONS IMPORT: timers and/or timeouts modified
Mon May 19 17:47:54 2008 OPTIONS IMPORT: --ifconfig/up options modified
Mon May 19 17:47:54 2008 OPTIONS IMPORT: route options modified
Mon May 19 17:47:54 2008 WARNING: Since you are using --dev tun, the second argument to --ifconfig must be an IP address. You are using something (255.255.255.0) that looks more like a netmask. (silence this warning with --ifconfig-nowarn)
Mon May 19 17:47:54 2008 There is a problem in your selection of --ifconfig endpoints [local=10.0.8.2, remote=255.255.255.0]. The local and remote VPN endpoints must exist within the same 255.255.255.252 subnet. This is a limitation of --dev tun when used with the TAP-WIN32 driver. Try 'openvpn --show-valid-subnets' option for more info.
Mon May 19 17:47:54 2008 Exiting
 
Zuletzt bearbeitet:
re

So habe fehler gefunden habe die neue 2.1rc7 für windows installiert und es funzt jetzt mit dem clienten auch

Jörg :groesste:

so jetzt muss ich nur testen, wie er sich verhält wenn client 2 kommt gleich mal testen, müsste ja schon reichen wenn ich jetzt client 2 keys bei mir rein tue.

:blonk:
:bier:
 
Kostenlos!

Statistik des Forums

Themen
248,922
Beiträge
2,305,229
Mitglieder
378,646
Neuestes Mitglied
atrora