Setup-Problem mit ddnss und ipv6

@stoney Aus dem Text und Screenshot aus #17 war für mich nicht zweifelsfrei ersichtlich, welches Ziel Du per DNS aufgelöst hast, daher nochmal mein Hinweis in #19.
Wenn Du einen Namen über den PiHole auflösen lässt, werden bei diesem ja sicherlich externe DNS-Server hinterlegt sein, die die FRITZ!Box umgehen. Warum die Namensauflösung direkt über die FRITZ!Box bei Dir nun nicht fehlschlägt, bleibt ein Rätsel.

@BenaresNeu Vielen Dank für deinen Hinweis in #14, dass die Privacy-Extensions eine zusätzliche IPv6-Adresse (benutzt für ausgehende Verbindungen) zur Verfügung stellen. Alternativ zur EUI-64-Adresse gibt es allerdings noch eine IPv6-Adresse, die nach RFC 7217 erzeugt wird. Diese ist auch stabil, aber "zufällig" gewählt und wird in der FRITZ!Box als "IPv6-ULA-Temporary" angezeigt.
Die Verwendung von RFC 7217 scheint (zumindest bei meinem) Pi mit Debian Bookworm der Default gewesen zu sein, daher habe ich die Konfiguration auf Verwendung der EUI-64-Adresse umgestellt (wie in #11 beschrieben).
 
Wenn ich das richtig verstanden habe, ist das Abschalten der Privacy-Extensions schon deshalb wichtig, weil man in der Fritzbox-Freigabe die Interface-ID des Gerätes angeben muss. Manuell. Diese sollte sich also nicht mehr ändern.
 
Eigentlich muss man die Privacy-Extensions nicht abschalten, denn sie erzeugen zusätzliche IPv6-Adressen. Man muss natürlich die richtige Interface-Id in der FRITZ!Box eintragen.
Die Frage lautet also eher: Will ich die EUI-64-Adresse oder die RFC 7217-Adresse verwenden, die zumindest innerhalb des eigenen Netzwerks stabil bleiben sollte?
Ich habe mich für die Verwendung der EUI-64-Adresse entschieden.

Nachtrag: Die Verwendung der RFC 7217-Adresse scheidet für einen Server de facto aus, da sie den IPv6-Präfix des Providers in ihre Berechnung mit einbezieht. Weil dieser von den meisten Providern dynamisch vergeben wird, ändert sich dadurch die Adresse ebenfalls täglich (bzw. mit jedem neuem Präfix).
 
Zuletzt bearbeitet:
@stoney macht bei Dir die FRITZ!Box über ihren internen Dynamic-DNS-Client die Aktualisierung der IPv4? Also ist dort eine Domain angegeben? Ich meine, dann erzeugt FRITZ!OS unsichtbar eine Ausnahme für den Rebind-Schutz. Jedenfalls bräuchte ich hier auch keinen Eintrag, denn die IPv6-Aktualisierung macht bei mit der Client, die IPv4-Aktualisierung die FRITZ!Box.
 
Die FRITZ!Box selbst für sich/deren Dienste befragt direkt einen öffentlichen DNS-Server, vergibt jedoch den Clientes per DHCP für IPv4 und IPv6 meinen PiHole vor.

"Internet > Zugangsdaten > DNS-Server"

1761599468581.png

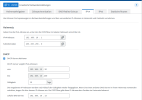
"Erweiterte Netzwerkeinstellungen > IPv4 + IPv6" welche auf den lokalen PiHole verweisen:

1761599531213.png ### 1761599644805.png

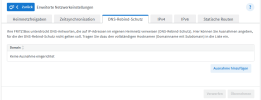
DNS-Rebind:
1761599776924.png

Wie erwähnt erreiche im meine Nextcloud über deren URL von in- und extern.

Intern funktionieren auch die lokalen DNS-Auflösungen, wie zB http://homeassistant.local:8123 oder http://pi.hole:8080

Wie erwähnt macht die FRITZ!Box nur deren MyFRITZ!-Aktualisierung selbst - mein RPi mit ddclient updated IPv4 und IPv6 eigenständig, unter der Verwendung des passenden (v)NICs und passendem Eintrag in der bereit erwähnten IPv6 Interface-ID in der FRITZ!Box zu den Geräteeigenschaften es Clients und den notwendigen Weiterleitugen/Freigaben.

Ach ja, der PiHole befragt:
1761600199495.png
 
Ahh. Dann gehen Deine Clients alle über den Pi-hole. Und der Pi-hole geht direkt ins Internet. Folglich gehst Du am DNS-Server der FRITZ!Box vorbei. Folglich kann dessen DNS-Rebind-Schutz nicht wirken, also des FRITZ!OS internen DNS-Servers.

Das müsstest Du gegen-testen können, indem Du bei irgendeinem Client das IPv6 abschaltest und den DNSv4-Server manuell auf die FRITZ!Box zeigen lässt, also bei Dir 192.168.10.1.

Daher mein Tipp trotzdem beim DNS-Rebind-Schutz die Domains einzutragen. Solltest Du irgendwann zu test-Zwecken den Pi-hole aus aber FRITZ!OS wieder als DNS-Server anschalten, hast Du keine seltsamen Symptome.
 
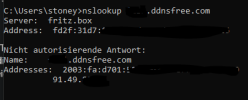
Ich hatte in #17 ja einen Screenshot gepostet, bei welchem der PC erst per DHCP den PiHole befeagte und dann durch manueller vorgabe vln IPv4 und IPv6 DNS der FRITZ!Box und beide lieferten die externe IPv4 oder stehe ich auf dem Schlauch?
 
Was sind die in #17 angezeigten Adressen? Die externe IPv4/IPv6 deines Routers oder die interne IPv6 des PI-Hole.
Wie gesagt, der DNS-Rebind-Schutz greift, wenn ein externer Name auf eine interne Adresse über die Fritte als DNS auflösen soll.
Ich wüsste da auch nicht, dass es da eine Autokonfiguration gäbe.

Ich aktualisiere beispielsweiße eine meiner externen Subdomains auf die externe IPv4 meiner Fritte (NAT), aber auf die interne IPv6 des NAS. DNS ist die Fritte. Dann muss ich meine Domain beim DNS-Rebind-Schutz eintragen, sonst löst das Biest nur die IPv4 auf, mit Eintrag beide.
Befragt man dagegen einen externen DNS-Server geht beides auch ohne Eintrag. Jetzt verstanden?
 
War auch gerade beim Antworten, aber Benares war schneller. Dennoch ein Beispiel:

Der DNS-Rebind-Schutz würde greifen, wenn ein DNS-Name - den die FRITZ!Box auflöst - ins Heimnetz führt, also beispielsweise die Adresse 192.168.10.x liefern würde. Außerdem greift er bei allen IPv6-GUAs von Geräten im Heimnetz.

Offensichtlich hat aber @sonyKatze richtig vermutet, dass beim Anlegen einer MyFRITZ!-Freigabe das Auflösen des zugehörigen Namens automatisch vom DNS-Rebind-Schutz ausgenommen wird.
Ich habe selbst MyFRITZ!-Freigaben im Einsatz und benötige keinen Eintrag beim DNS-Rebind-Schutz für *.<myfritz-id>.myfritz.net.

Nachtrag: Hingegen benötige ich einen Eintrag beim DNS-Rebind-Schutz für die Auflösung der IPv6-Adresse meines NAS für den DDNS-Eintrag bei Synology.
 
Zuletzt bearbeitet:
dass beim Anlegen einer MyFRITZ!-Freigabe das Auflösen des zugehörigen Namens automatisch vom DNS-Rebind-Schutz ausgenommen wird.
Das könnte natürlich sein, das habe ich noch nicht geprüft. Dann muss man aber diesen MyFritz-Namen aber auch nutzen.
Vielleicht gibt es auch eine generelle Freigabe für MyFritz-Namen. Ich hatte auch mal einige MyFritz-Freigaben, die sind aber inzwischen aus. Trotzdem werden die von der Fritte immer noch aufgelöst, nur bei IPv6 mit einer alten, falschen.
 
Letzteres ist bei mir auch so, die bleiben wohl am MyFRITZ!-Konto in alle Ewigkeit erhalten, ich habe keine Möglichkeit gefunden, sie explizit zu löschen.
 
Vielleicht muss man dafür die Portfreigabe ganz löschen, bei mir sind noch da, aber deaktiviert.
 
Zuletzt bearbeitet:
Das betrifft bei mir auch eine gelöschte Portfreigabe - vermutlich müsste man das MyFRITZ!-Konto selbst löschen.
 
@sonyKatze
Danke für den Hinweis - jetzt bin ich am PC.

Auch als ich den PiHole nicht am Laufen hatte, war kein Rebind-DNS-Eintrag nötig.

Ich habe jetzt testweise die DNS-Server-Einstellungen in den IP-Einstellungen der FRITZ!Box auf default zurückgesetzt und IPv4 im NIC des PCs deaktiviert und diesen neu gestartet.

Ergebnis, ich kann nach wie vor auf meine ebenfalls auf dem RPi laufende Nextcloud erreichen und bekomme dessen externe IP aufgelöst.

Die DynDNS-Aktualsierung lasse ich für IPv4 und IPv6 direkt über DDClient auf dem RPi laufen - möglicherweise liegt es daran.
 

Anhänge

  • 1761668105543.png
    1761668105543.png
    10.1 KB · Aufrufe: 11
Was ist denn die "externe" IP deiner Nextcloud?
Du hast meine Frage leider noch nicht beantwortet, Was sind denn die beiden aufgelösten IPs, insbesondere diese 2003:fa:...? Vermutlich die externe IPv6 deiner Fritte und nicht die interne IPv6 deines PI-Hole.
 
Zuletzt bearbeitet:
Das sind ist die externe IPv4 der FRITZ!Box und die IPv6 des NICs worauf meine NC-Instanz lauscht - alles andere würde zumindest in meinen Augen keinen Sinn machen, außer ich währe völlig neben der Spur in diesen Thread.
 
Und die NC-Instanz hängt wirklich in deinem Heimnetz? Es wundert mich etwas, dass sich der IPv6-Prefix zwischen deinen Screenshots nicht ändert, es sei denn, der ändert sich erst in der 4. Stelle, was man ja leider nicht sieht.
Na ja, kann mir ja letztendlich egal sein, wieso es bei dir auch ohne Eintrag beim Rebind-Schutz funktioniert. Bei vielen anderen hier war das auf jeden Fall ohne Eintrag nicht so.
 
Zuletzt bearbeitet:
Du meinst wohl die 5. Stelle?

Diese ist immer gleich, stimmt, hätte ich nicht so großzügig kürzen dürfen und diese hat sich wie man sieht auch nicht geändert, da mein IPv6-Präfix immer schön aktualisiert wird (ich meine noch nie einen neuen erhalten zu haben, außer die Verbindung war komplett weg).

Und ja, mein RPi hängt an LAN3 meiner 5690 Pro und mein PC geht über LAN1.

//type + letzten Satz hinzugefügt
 
Zuletzt bearbeitet:
  • Like
Reaktionen: Novize
Meine internen IPv6 (und auch die externe IPv4 und IPv6) ändern sich täglich an der 4. Stelle, also der letzten des Prefix, der Rest bleibt gleich (1&1 DSL100 mit Zwangstrennung, der ich zuvorkomme). Die externe IPv4 bleibt aber auch oft gleich.
 
Siehst Du, Du hast eine Zwangstrennung und somit zwangsläufig eine Erneuerung der IPv4 sowie IPv6 incl. Präfix.

Ich habe höchstens alle 180(?) am Telekom-Anschluss eine Zwangstrennung.
 
Kostenlos!

Statistik des Forums

Themen
248,906
Beiträge
2,304,640
Mitglieder
378,608
Neuestes Mitglied
Ra67