Site-to-Site VPN zwischen Fritzbox und OpenWrt Router über Wireguard

humanlike

Neuer User
Mitglied seit
20 Mrz 2009
Beiträge
78
Punkte für Reaktionen
0
Punkte
6
Ich möchte eine Site-to-Site VPN Verbindung (Lan-Lan-Kopplung) zwischen einer Fritzbox und einem OpenWrt AC hinter einem NAT herstellen.

Location A: Fritzbox Cable 6690
Location B: OpenWrt Router bekommt seine Internetverbindung über ein Smartphone per Wifi Tethering. Hängt also hinter einem cgNAT und hat keine einzigartige IPv4. IPv6 konnte ich bisher nicht rausfinden, wird bei wieistmeineip.de nicht angezeigt. Ich kann demnach keine Portfreigaben einrichten, für dyndns sehe ich auch keine Chance.

Was ich erreicht habe: Vom Open Wrt router an Location B aus kann ich auf das Netz von Location A zugreifen. Ich kann also IP aus dem Netzwerk aufrufen. Dazu habe ich in der fritzbox eine Wireguard Konfiguration erstellt und diese importiert und anschließend die Firewall etc. eingestellt.

Nur von Location A kann ich nicht auf Location B zugreifen. Wie mache ich das? Mein Bruder meine was von IPv6 Freigaben und statischer Route, aber ich konnte damit nichts anfagen.

Edit:
Schreibfehler korrigiert.

Location A: 192.168.10.X
Location B: 192.168.20.X

firewall:
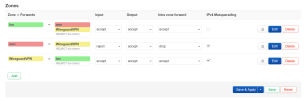
1789200991260.png
 
Zuletzt bearbeitet:
IPv6 konnte ich bisher nicht rausfinden, wird bei wieistmeineip.de nicht angezeigt.
Schau es doch einfach nach, im Zweifel auf der Konsole. Aber selbst wenn das Gerät eine IPv6 bekommt, von außen erreichbar wird es dadurch nicht. Das wird in Mobilfunknetzen blockiert, wenn man nicht spezielle Karten, Zugänge oder APNs benutzt. Aber evtl. hilft dir die IPv6 Adresse für den Aufbau in Richtung der Kabel-Fritzbox. Von daher ist die Information wertvoll. Du musst das auch direkt auf dem OpenWRT kontrollieren. Ein Client am OpenWRT wird keine IPv6 Adresse haben.

Vom Open Wrt router an Location A aus kann ich auf das Netz von Location A zugreifen.
Das würde mich auch wundern, wenn du von Location A nicht auf Location A zugreifen kannst. Da wird der Router einfach an sich schon eine IP aus Location A haben, und dann darüber kommunizieren.

Nur von Location A kann ich nicht auf Location B zugreifen.
Auch das war in dem Szenario zu erwarten. Der OpenWRT arbeitet als NAT Router und blockiert Zugriffe von außen auf sein Netz. Ob in dem Szenario überhaupt eine VPN-Verbindung bestand, darf bezweifelt werden. Wenn sie bestand, wurde sie nicht benutzt.

Mein Bruder meine was von IPv6 Freigaben und statischer Route, aber ich konnte damit nichts anfagen.
Das scheint mir hier eines der Haupt-Probleme zu sein. Du weißt nicht wirklich, was du tust.

Das Ganze ist komplex, weil zwei Anschlüsse im Spiel sind, die beide nicht uneingeschränkt von außen erreichbar sind. Die einzige Chance: Über IPv6 vom OpenWRT auf die IPv6 des Kabelrouters zugreifen. Und dann musst du beim Setup der LAN-LAN Verbindungen die Besonderheiten der Fritzbox beachten. Die benutzt kein Transfernetz für solche Gelegenheiten, während viele andere Router das erwarten. Das macht es ggf. komplex. Deshalb empfehle ich, dich akribisch an die Howtows der Fritz VPN Seite für deinen Fall zu halten. Da werden diese Sonderfälle beschrieben.

Wenn du weitere Hilfe willst, musst du DEUTLICH umfangreicher beschreiben, wie dein Setup aussieht. WAN- und LAN-Adressen und -Netze der beteiligten Router, die VPN Konfigurationen, Firewalls, usw. Das muss alles komplett beschrieben werden inkl. Screenshots.
 
Das würde mich auch wundern, wenn du von Location A nicht auf Location A zugreifen kannst. Da wird der Router einfach an sich schon eine IP aus Location A haben, und dann darüber kommunizieren.

Schreibfehler korrigiert.

Von Location B kann ich auf IP Bereich auf Location A zugreifen, also von B aus kann ich beispielsweise 192.168.10.5 aufrufen.
Von Location A kann ich aber nicht auf 192.168.20.12 zugreifen.

Sorry, das invalidiert leider viel von Deinem Beitrag.
 
Na dann läufts ja schon mal in eine Richtung.
Dann müßte die FB nur noch die öffentliche IPv4 von Loc B kennen, dann gehts vermutlich auch retour.

Ich habe dazu beidseits eine FB in Verwendung und auf Loc B wegen CGNAT in den Einstellungen "VPN-Verbindung halten" aktiviert jedoch mittels IPSec, damit der Tunnel aufrecht bleibt bzw. von B aus erneut aufgebaut und gehalten wird.
Wie das bei dir einzutragen ist, weiß ich leider auch nicht. Als DDNS verwende ich beidseits MyFritz, da ich ja auch keine fixe sondern nur öffentlich dyn. IPv4 auf Loc A habe.
Auf der Seite mit CGNAT muß man dazu eben Verbindung halten aktivieren, mit Wireguard hab ich es noch nicht versucht, wird aber vermutlich ähnlich sein.
 
Dann müßte die FB nur noch die öffentliche IPv4 von Loc B kennen, dann gehts vermutlich auch retour.
Da es die ja nicht geben kann, erübrigt sich die Frage.

Ich habe dazu beidseits eine FB in Verwendung
Dann ist es deutlich einfacher, weil die dann auf beiden Seiten ihre Besonderheiten beachtet. Die Herausforderung ist es, Fremdrouter mit Fritzboxen zu koppeln.

Von Location B kann ich auf IP Bereich auf Location A zugreifen, also von B aus kann ich beispielsweise 192.168.10.5 aufrufen.
Von Location A kann ich aber nicht auf 192.168.20.12 zugreifen.
Dann weißt du ja nun, was zu tun ist.
 
Drum könnte man ja eine ältere gebrauchte günstige FB auch dort einsetzen anstelle des WRT-Routers und sich das Leben vereinfachen.
Für die Anforderung reicht vermutlich auch eine 7530 um ~25€.
 
Drum könnte man ja eine ältere gebrauchte günstige FB auch dort einsetzen anstelle des WRT-Routers und sich das Leben vereinfachen.
Für die Anforderung reicht vermutlich auch eine 7530 um ~25€.
Sicher, dass so eine Verbindung hinter einem cgNAT funktioniert? Wäre doof, wenn ich das Geld umsonst investiere.

Ich kann auch eine openWrt Instanz auf dem Server auf Location A installieren. Hilft das weiter?
 
dass so eine Verbindung hinter einem cgNAT funktioniert?
Dafür dann einfach die von @Grisu_ empfohlene FRITZ!Box 7530 für den Betrieb mit einem anderem Router einrichten.
wenn ich das Geld umsonst investiere
Die FRITZ!Box 7530 kann man später auch sehr gut mit OpenWRT nutzen, ist also nicht "umsonst".
 
Sicher, dass so eine Verbindung hinter einem cgNAT funktioniert?
Nein, lass dich nicht verwirren. Auch eine Fritzbox rettet einen nicht, wenn beide Seiten nur CGNAT oder DS-Lite verwenden, bei einer Fritzbox bleibt dann auch nur IPv6, genau wie bei OpenWRT.

Die Box hilft lediglich dabei, die Besonderheiten in der VPN Konfiguration zu umgehen. Das muss man dann nicht von Hand machen, die Box macht es automatisch. Aber wie gesagt, das kann man auch problemlos mit OpenWRT hinbekommen, man muss lediglich die Howtos von Fritz befolgen.

Deshalb gilt nach wie vor das, was in Beitrag #2 steht. Egal, ob du nun das Geld für eine weitere Fritzbox in die Hand nimmst, oder nicht, exakt das musst du tun.
 
Nachdem er von B auf A bereits eine erfolgreiche Verbindung hat, muß er wohl auch auf A eine öffentliche IPv4 haben.
Somit verstehe ich deine Bedenken nicht.
Ich habe ganz genau sowas aktiv in Betrieb.
A hat eine öffentlich dyn. IPv4 und ist über MyFritz-DDNS erreichbar.
B hat einen LTE-Stick ins Mobilnetz und "VPN-Verbindung aktiv halten" aktiviert.
A und B sind per LAN-LAN Kopplung verbunden und ich kann von A auf B zugreifen.

Der einzige Unterschied, daß ich auf A DSL und er halt ein Kabelmodem hat und ich auf B eine noch viel ältere 5490 habe, die aber auch ihren Zweck hiefür erfüllt.
 
Nachdem er von B auf A bereits eine erfolgreiche Verbindung hat, muß er wohl auch auf A eine öffentliche IPv4 haben.
Nein, der Schluss ist falsch. Die Verbindung kann über IPv6 erfolgt sein. Im Kabel ist es unwahrscheinlich, dass er eine öffentliche IPv4 hat.
 
Zuletzt bearbeitet:
Eigentlich ist bei Kabel Dual Stack Lite mit öffentlicher und erreichbarer IPv6 sehr wahrscheinlich.
Problematisch ist und bleibt bei IPv6, wenn die Gegenstelle einzig und allein IPv4-CGNAT kann.
 
Ok, hierzulande kann man sich (reguliert kostenlos) eine öffentliche (dyn.) IPv4 schalten lassen.
 
Kostenlos!

Statistik des Forums

Themen
248,900
Beiträge
2,304,491
Mitglieder
378,598
Neuestes Mitglied
Drageja