Warum kein UPnP bei kaskadierter FRITZ!Box

YaIPFu

Neuer User
Mitglied seit
21 Nov 2006
Beiträge
3
Punkte für Reaktionen
0
Punkte
1
Hallo,

warum macht AVM folgende Einschränkungen für Portfreigaben via UPnP:

Die FRITZ!Box muss vom Internetanbieter eine öffentliche IPv4-Adresse oder eine IPv6-Adresse erhalten.
(aus der AVM-WissensDB, z. B. https://avm.de/service/fritzbox/fri...ow/894_Automatische-Portfreigaben-einrichten/).

Was spricht dagegen das auch bei kaskadierten FB zu erlauben?

Mein Szenario (die Netzwerke haben unterschiedliche Adressbereiche, der innere Router hat eine Adresse im äusseren Netzwerk und ist über Internetzugang über LAN1 / Internetverbindung selbst aufbauen angeschlossen):
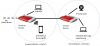
upload_2018-3-19_21-55-1.png
Die IP-CAM versucht grade fleissig, über SSDP Notify mit der FB Kontakt zu knüpfen, aber die will leider nicht!
Hatte bei allererstem Kontakt UPnP noch nicht aktiviert, kann das auf zu dem Problem geführt haben, oder ist einfach die Einschränkung von AVM die Ursache?
Irgendwelche Tips, die innere FB doch noch zu überreden, UPnP freizugeben, wäre nämlich interessant zu sehen, welche Löcher die IP-CAM so bohrt...

Liebe Grüsse,
YaIPfu
 
Normalerweise sorgt die "innere" FRITZ!Box sogar selbst über PCP dafür, daß Weiterleitungswünsche der bei ihr angeschlossenen Clients (selbst solche, die per IGD-Interface eingehen) auch dem äußeren Router bekanntgegeben werden und der entsprechende Weiterleitungen einrichtet. Vielleicht nicht immer mit dem externen "Wunschport", aber das liegt nun mal in der Natur der Sache (bzw. des IPv4-Protokolls, wo bei der Adresse/Port-Zuordnung das Highlander-Prinzip gilt).

Also etwas mehr "Butter bei die Fische" ... welche Modelle und welche Versionen, was steht bzgl. PCP in den Support-Daten, usw. - alles andere ist Wahrsagerei mit entsprechend niedriger Trefferquote.
 
So weit möchte ich gar nicht gehen, daß der äussere Router auch was macht, es würde mir schon bei dem inneren Router reichen.
Ich verwende eine Kombi aus 7490 (aussen) und 7170 (innen), die 7170 hat ja zumindest noch genügend viele LAN-Ports im Gegensatz zu den kostenlosen FBs von United Internet mit nur 1 LAN...

PCP würde ich mal sagen, wird von der 7170 nicht unterstützt, das kann wohl erst lange nach End of Support. Die FW-Version ist die von dem letzten Sicherheitsupdate, also 29.04.88.
 
Sorry, da bin ich raus ... das ist in meinen Augen Leichenschändung und da wurde inzwischen so viel geändert (selbst die "webcm"-Lücke und damit dieses "letzte Sicherheitsupdate" ist jetzt über vier Jahre her), daß aktuelle Kenntnisse nichts mehr bringen und aktuelle Zusammenhänge keine Gültigkeit haben.
 
Hatte gedacht, das die 7170 es für Testzwecke noch tut, soll ja nicht mit der bösen weiten Welt verbunden sein... Man will sich ja nicht für jede Bastelei in Unkosten stürzen, sondern verwendet erstmal, was vorhanden ist.
Muss ich die neuraligischen Ports halt manuell freischalten, geht auch, ist aber nicht so elegant und hat erhöhten Dokumentationsaufwand.
Es hat mich ja auch primär diese Aussage von AVM gestört "Die FRITZ!Box muss vom Internetanbieter eine öffentliche IPv4-Adresse oder eine IPv6-Adresse erhalten.", diese Einschränkung verstehe ich so garnicht.
 
Das liest Du m.E. auch falsch ... hier geht es darum, daß die erste Box in der Kaskade erreichbar sein muß für eine Portfreigabe und es ja auch "Anschlußtypen" gibt (bei CGN für IPv4), wo das nicht der Fall ist.

Das mit dem "soll ja nicht mit der bösen weiten Welt verbunden werden" halte ich aber auch für sehr optimistisch (zumindest ohne jeden weiteren Kommentar bzw. ohne Erklärung) ... ich habe zwar nicht mehr alle Möglichkeiten auf dem Schirm, wie so eine 7170 mit 04.88 mit anderen Services im Internet interagieren könnte (Auto-Update gab es m.E. damals auch noch nicht), aber solange deren WAN-Anschluß nicht an der 7490 der komplette Internet-Zugriff verboten wird, findet sich da bestimmt noch irgendeine Lücke bei einer Antwort auf einen Internet-Zugriff durch diese 7170.

So ein "für Testzwecke tut die noch" würde ich nur dann unterschreiben, wenn das damit konstruierte Netz ansonsten mit keinen anderen Geräten mehr in Verbindung kommt (oder nur unter sehr streng reglementierten Bedingungen) - erst recht keinem Smartphone (auch gerne genommen als "Video-Monitor" bei irgendwelchen CAM-Billiglösungen und dann oft genug mit längst vergangenen OS-Versionen mit bekannten Lücken ausgestattet, was die Besitzer i.d.R. nicht davon abhält, da noch weitere Apps installiert zu haben und zu verwenden) bzw. nur mit solchen Geräten, die tatsächlich selbst für ihre Sicherheit sorgen und sich nicht darauf verlassen, daß das LAN schon ein schönes kuscheliges Nest ohne jedwede Gefahr eines Angriffs wäre. Und diese "autonome Sicherheit" greift zwar weiter um sich (bei allen Geräten), aber eine 7170 ist auch davon noch meilenweit entfernt ... und somit ein leichtes Ziel für jeden Angreifer, denn als "relay" für andere Zugriffe taugt sie garantiert wirklich noch, solange sie in die Firewall der 7490 durch ausgehende Verbindungen entsprechende Löcher stanzen kann.
 
Kostenlos!

Statistik des Forums

Themen
248,920
Beiträge
2,305,114
Mitglieder
378,645
Neuestes Mitglied
nikitarajusa