Hallo zusammen,
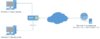
aktuell arbeite ich an einem privaten Projekt bei dem ich versuche meinen Servern bei mir daheim öffentliche IP-Adressen zuverpassen (Portweiterleitung reicht hier nicht aus). Meine Idee ist nun das ich mir einen Rootserver besorge für den ich ein zusätzliches öffentliches IP-Subnet buche. Dieses Subnet würde ich über eine VPN Verbindung zu meiner FRITZ!Box weiterleiten sodass ich die Öffentlichen IP-Adressen aus dem Subnet direkt den Servern dahinter weiterleiten kann.
Ist meine Idee überhaupt umsetzbar oder gibt es evtl. alternative Möglichkeiten? Evtl. kennt Ihr ja auch Anleitungen die in die Richtung meiner Idee gehen.
(Im Anhang befindet sich noch eine kleine Zeichnung die verdeutlichen soll was ich den gerne umsetzen würde)
Vielen Dank,
TeyTey