FRITZ!Box Voip durch IPsec Tunnel geht nicht mehr nach Update auf 8.0x

esenempe

Neuer User
Mitglied seit
26 Aug 2016
Beiträge
15
Punkte für Reaktionen
0
Punkte
1
Hallo Gemeinde

wir haben seit Jahren die Telefonie verschiedenster Außenstellen durch einen Tunnel an die Telefonanlage der Zentrale angebunden. So ca. 50 Stück. Die DECT Telefone an der FRITZ!Box sind also mittels VoIP lokale Teilnehmer der "großen" PBX. Funktionierte gut.

Mit dem Update der FRITZ!Box 6690 cable Router auf Rel. 8.03 (Vodafone Zwangsupdate) funktioniert der Tunnel prinzipiell noch, nur die Telefonie nicht mehr. Die VoIP Pakete scheinen gar nicht mehr in den Tunnel zu routen.

Auskunft von AVM: Wenn es mit 8.0x nicht mehr geht ist das nicht unser Problem. Das wird nicht unterstützt. Fall geschlossen.

Ist das Problem bekannt? Gibt es einen praktikablen Workaround? Wir würden gerne den Tunnel weiterhin für die Telefonie nutzen und auf einen unverschlüsselten SNAT Zugang verzichten.
 
Zur Soforthilfe würde ich eine "private" 6690 anschaffen und auf der der vorigen Fritz!OS-Version lassen.
Ein praktikabler VPN-Workaround wäre möglicherweise Wireguard.

Was genau funktioniert bei der Telefonie denn nicht? Und wie sind denn die Außenstellen angebunden?

P.S.
Ein ganz anderer Workaround seit Covid-Zeiten war in unserer Firma ein zusätzlicher Trunk bei easybell, wo wir dann auf LAN2LAN-VPN verzichten konnten. Ankommende Gespräche werden per PBX (bei Bedarf) auf die gleichen (virtuellen) Durchwahlen des Zusatz-Trunks weitergeleitet und CLIP ist auf die Original-Durchwahl eingestellt. Funktioniert und rechnet sich natürlich am besten, wenn man bereits mit dem ersten Trunk easybell-Kunde ist.
 
Zuletzt bearbeitet:


Man KANN es also mit einer passenden Korrektur der Konfiguration der SIP-Accounts versuchen (bzw. testen), allerdings geht das nicht über das GUI und man muß schon "Hand anlegen".
 
- Es bliebe nicht bei "einer privaten 6690" sondern 50. In Summe ca. 13.000 EUR neue Hardware, die ich dann mit einem alten, eingefrorenen Release betreibe. Das ist keine gute Idee.
- Wireguard ist keine Option. Der Tunnelrouter in der Zentrale kann nur 8 WireGuard Tunnel, dann ist Schluss. IPsec kann er unlimitiert.

-- Zusammenführung Doppelpost gemäß Boardregeln by stoney

Man KANN es also mit einer passenden Korrektur der Konfiguration der SIP-Accounts versuchen (bzw. testen), allerdings geht das nicht über das GUI und man muß schon "Hand anlegen".
Im Moment steht da

sipiface = sipiface_automatic;​

drin. Wäre sipiface_tunnel evtl. die Lösung?

Das wäre dann 50x manuelles patchen der Konfig und in letzter Konsequenz dürfte niemand mehr den Eintrag der Rufnummer anfassen. Sonst ist der Wert wieder der alte. Richtig? Das würde ich auf meiner privaten FRITZ!Box machen. Bei 50 Kundengeräten ohne IT Profi in deren Firma ist das nicht so prickelnd.
 
Zuletzt bearbeitet von einem Moderator:
1. Prüfen, ob es mit der Änderung (es gibt auch nicht nur einen event. passenden Interface-Hint, einfach mal machen und in den Support-Daten nachsehen, wie sich die Änderung(en) auswirken) überhaupt wieder funktioniert.

2. Prüfen, ob diese Änderung eine Rekonfiguration (! - also kein Löschen und Neuanlegen, denn dafür kann vermutlich die Frage:
zu 100% mit "ja" beantwortet werden … aber wer würde das wiederholt machen wollen/müssen?) überlebt - auch das sollte (mind. in einem Fall, der bisher nicht mehr funktioniert) ja leicht zu testen sein.

3. Einschätzen, ob der erforderliche (Konfigurations-)Aufwand gerechtfertigt erscheint (das hängt sicherlich auch davon ab, ob der letzten Endes einmalig ist oder nicht) oder der Kunde doch lieber zusätzliches Geld in die Hand nehmen muß für entsprechende Investitionen - was davon "prickelnder" sein mag, kann (und will) ich gar nicht entscheiden.

Ich habe Dir nur einen möglichen(!) (und für mich wahrscheinlichen - zumal da bisher ja offenbar auf die automatische Erkennung des passenden Interfaces gesetzt wird, was man in seiner Auswirkung eben auch VOR jeder Änderung an den Einstellungen erst einmal in den Supportdaten überprüfen kann) Grund zeigen wollen, warum das ggf. nach Änderungen durch AVM (an diesem Mechanismus zur automatischen Erkennung des passenden Interfaces für SIP-Pakete) nicht länger funktioniert und sich AVM da dennoch für "nicht zuständig" erklärt, denn diese Interface-Zuweisung war noch nie "offiziell" (dazu findest Du auch nichts in irgendeiner AVM-KB o.ä.) möglich und wird es vermutlich auch nie werden.

Was Du daraus jetzt machst - von weiteren Recherchen über Auswertung der Supportdaten (davon hast Du noch gar nichts geschrieben) bis zu (am besten systematischen) Tests mit geänderter Konfiguration (falls das nach den ersten beiden Schritten überhaupt noch sinnvoll erscheint - hier kennt ja niemand den tatsächlichen Grund und die korrekte Diagnose jenseits von "geht nicht mehr"), liegt allein bei Dir.

EDIT: By the way - das dürfte generell auch daran liegen, daß bei Cable-Boxen häufig genug ein zusätzliches (virtuelles) Interface für den SIP-Traffic seitens des KNB konfiguriert wird … sollte das vorhanden sein und eine, von der "öffentlichen IP-Adresse" abweichende, eigene IP-Konfiguration verwenden, würde ich darauf wetten, daß der voipd die Pakete auf diesem Interface senden will. Wobei ich mich gerade frage, seit wann man bei einer Provider-Box überhaupt eigene SIP-Accounts anlegen kann - früher war das jedenfalls per Setting verriegelt und ging nur über Kunstgriffe. Hier wäre also auch mal die Konfiguration (und die Wege dahin) offenzulegen, wenn man nicht nur raten soll. Das in #1 Geschriebene ist ja nur allgemeine Beschreibung, die leider alles Mögliche beinhalten könnte.
 
Zuletzt bearbeitet:
Es bliebe nicht bei "einer privaten 6690" sondern 50. In Summe ca. 13.000 EUR
Da es in #1 keine Info darüber gab, hätte ich tatsächlich niemals vermutet, dass da 50 Filial-Boxen an Kabelanschlüssen mit der Zentrale per VPN verbunden sind. Zumal da die berechtigte Frage von Peter nach der der üblichen Verriegelung der VoIP-Konten kommt. Dies trifft übrigens auf die von unserer Firma in einer(!) Filale genutzte 6690 (bei o2) nicht zu, da sind alle VoIP-Anbieter-Profile freigeschaltet. Und wie ich gerade gelesen habe, ist das "Branding" einer o2-Leih-6690 allein auf die nicht freigeschaltete Update-Funktion begrenzt.

Was soll eigentlich die Aussage/Ausrede vom AVM-Support?
 
Wir haben genau das selbe Problem, allerdings mit der Vodafone Leih-Fritzbox 6591. Seit dem (Zwangs-)Update von 07.58 auf die 8.03 funktioniert die VOIP Verbindung zu einer 7490 über das Fritz-Interne Site-to-Site VPN nicht mehr. Ich habe den voip.cfg Teil aus den .exports der alten 7.58 mit der aktuellen 8.03 verglichen und bis auf die Änderung des Eintrags (7.58) "sipping_enabled = no; " zu (8.03) "sipping_enabled = yes;", ist alles 100% gleich geblieben. Auch das Interface ("sipiface = sipiface_automatic;") ist bei 8.03 und 7.58 unverändert.

Was bedeutet denn diese "sipping_enabled" Option ? Könnte es daran liegen ?
 
Code:
                sipping_enabled = yes;
                sipping_interval = 30s;
entspricht
1758472135472.png
 
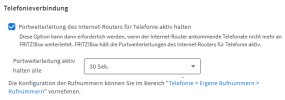
Für die zusätzlich angelegten SIP-Accounts (jenseits der, die vom Provider konfiguriert wurden) gibt es ja die Option "Anmeldung über eine Internetverbindung" - vermutlich wird damit die automatische Auswahl des passenden Interfaces beeinflußt.

Ob das am Ende auf eine generelle "Neubewertung" für die Interface-Auswahl des voipd hinausläuft oder damit fest auf ein Äquivalent zu sipiface_internet umgestellt wird (das vielleicht sogar in der voip.cfg landet, aber nicht zwingend), kann man ja auch noch mal probieren. Ist es eine geänderte (interne) Bewertung (die müßte aber schon sehr tief in den Zusammenhang zwischen vpnd und voipd eintauchen, denn es geht ja erst mal um die Auswahl des passenden Interfaces für das Registrieren und das AVM-VPN arbeitet ohne zusätzliche Routen für ein Peer-Netzwerk, da kann der voipd also schon mal nictt einfach nachsehen), könnte schon das helfen.

Und es sei erneut auf die Supportdaten hingewiesen - da steht für die SIP-Pakete schön drin, auf welchem Interface sie gesendet werden sollen und worauf eine ggf. automatisch getroffenene Auswahl hinausläuft, sieht man am Inhalt der SIP-Pakete … genauer an den darin verwendeten IP-Adressen.
 
Danke für den Hinweis, daran liegt es wohl nicht.

Danke für deine Hinweise. Es funktioniert jetzt wieder alles wie gehabt. Die Option "Anmeldung über eine Internetverbindung" war der richtige Hinweis (obwohl ja Site2Site VPN aktiv ist). Entweder wurde diese Option durch das Update deaktiviert oder das interne VOIP Routing hat sich von 7.58 auf 8.0x geändert (bei Vodafone Leih-Boxen).

Vielen Dank für eure Hilfe.
 
Zuletzt bearbeitet:
Kostenlos!

Statistik des Forums

Themen
248,892
Beiträge
2,304,328
Mitglieder
378,585
Neuestes Mitglied
Hannemade