
Vigor130 als Modem
- Ersteller Theo Tintensich
- Erstellt am
Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden.
Du solltest ein Upgrade durchführen oder ein alternativer Browser verwenden.
Du solltest ein Upgrade durchführen oder ein alternativer Browser verwenden.

bennyheizer
Neuer User
- Mitglied seit
- 27 Okt 2009
- Beiträge
- 23
- Punkte für Reaktionen
- 0
- Punkte
- 0
Habe soeben die aktuelle Firmware installiert und kann bestätigen, dass diese funktioniert.
Werde in ein paar Tagen berichten, ob die Stabilität besser geworden ist und ob sonst Probleme auftraten.
Werde in ein paar Tagen berichten, ob die Stabilität besser geworden ist und ob sonst Probleme auftraten.
Anhänge
Zuletzt bearbeitet von einem Moderator:
bennyheizer
Neuer User
- Mitglied seit
- 27 Okt 2009
- Beiträge
- 23
- Punkte für Reaktionen
- 0
- Punkte
- 0
Ein kleines Update zum VDSL-Modem/Router Vigor130:
Keine Auffälligkeiten, Verbindung wie gehabt stabil und durch weg schnell, wenn die Gegenstelle es zulässt. Keine Reconnects seit dem Firmware-Update.
Anbei noch das Bild von der Statusseite:
Keine Auffälligkeiten, Verbindung wie gehabt stabil und durch weg schnell, wenn die Gegenstelle es zulässt. Keine Reconnects seit dem Firmware-Update.
Anbei noch das Bild von der Statusseite:
D
Deleted member 104414
Guest
Leider muss ich den alten Fred mal aus der Versenkung holen.
Ich habe auch den Vigor 130 jetzt in den Brige Modus gebracht. Das Internet läuft auch.
Wie bekomme ich den jetzt die Firewall und die Filter aus?
Und wie kann ich den Vigor im Netzwerk erreichen wenn ich danach den
Netztwerkrouter habe. Komme dann nicht mehr ins Webinterface des Vigors.
Muss immer die Kabel umstecken.
Danke euch für die Hilfe schon mal.
MfG
Mike
Zuletzt bearbeitet von einem Moderator:
Ciao Mikew,
ich nehme an, dass dein Vigor 130 von der Fritz!Box als einfaches VDSL-Modem per PPPOE-Verbindung genutzt wird? Dann wäre die Fritz!Box das Endgerät mit der öffentlichen IP, d.h. die Fritz!Box wäre für Portfreischaltungen in der Firewall zuständig.
Bezügl. Zugriff aus dem internen Netzwerk auf das Vigor 130 müsstest du eine IPOE-Verbindung zum WAN-Anschluss konfigurieren - sowas dürfte aber mit einem Consumergerät nicht zu bewerkstelligen sein - da braucht es schon einen Profirouter wie z.B. Lancom, Cisco, etc.
Tanti saluti
Florian
D
Deleted member 104414
Guest
Hallo Florian,
Als Router benutze ich den Netgear X4 und davor als Modem den Vigor 130.
Ist die Firewall vom Vigor noch aktiv, wenn der Bridge Modus benutzt wird?
Muss ich beim Vigor dann am besten die PPPOE-Verbindung einrichten oder den Bridge Modus.
Danke Dir
Gruss
Mike
Als Router benutze ich den Netgear X4 und davor als Modem den Vigor 130.
Ist die Firewall vom Vigor noch aktiv, wenn der Bridge Modus benutzt wird?
Muss ich beim Vigor dann am besten die PPPOE-Verbindung einrichten oder den Bridge Modus.
Danke Dir
Gruss
Mike
Ciao Mikew,
meine persönliche Empfehlung ist die Konfiguration, wie in meinem Beitrag in diesem Thread vom 16.04.2014 beschrieben, vorzunehmen. Damit wird das Vigor 130 zum dummen VDSL2-Modem degradiert (das siehst du im Dashboard des Vigor: WAN1 VDSL / Static IP Disconnected 00-1D-xx-xx-xx-xx 00:00:00 ), womit alle Einstellungen bezügl. Interneteinwahl, Firewall, etc. im Vigor 130 obsolet werden.
Dann konfigurierst du die Interneteinwahl (PPPoE), Firewall, etc. einfach in deinem Netgear. Sollte der Netgear auch die Konfiguration einer zweiten (gleichzeitigen) Verbindung zulassen, dann kannst du per IPoE eine weitere Verbindung zur Konfiguration des Vigor 130 einrichten ...
Tanti saluti
Florian
D
Deleted member 104414
Guest
Brausepulver
Neuer User
- Mitglied seit
- 10 Jan 2015
- Beiträge
- 3
- Punkte für Reaktionen
- 0
- Punkte
- 0
unvollständige Durchleitung
Mahlzeit,
ich denke ich habe ein ähnliches Problem mit der Firewall.
Internet <-- Vigor 130 <-- Router
Ich hatte das Vigor 130 auf pppoe pass + bridge umgestellt und kann mich auch über meinen seperaten Router einwählen, aber irgendwie wird der gesammte Verkehr an die Firewall von Vigor 130 geleitet und nicht an die Firewall von meinem Router direkt. So kann ich z.B. sehen das auf dem Vigor 130 Port 80 offen ist aus dem Internet heraus, getestet über nmap mit mobiler umts Verbindung. Ich will doch bloß ein blödes Modem was nichts weiter macht als zum Router weiterschieben, aber irgendwas ist falsch.
Grüße Brausepulver

kasjak2000
Neuer User
- Mitglied seit
- 12 Jan 2005
- Beiträge
- 51
- Punkte für Reaktionen
- 0
- Punkte
- 0
Servus Junx, hat schon jemand die 3.7.8 ausprobiert?
http://www.draytek.com.au/products/xdsl-routers/vigor130/
Laut Releasenotes sollte für Deutsche Telekom Modem 7(G.Vector) verwendet werden.
@bennyheizer, welche Firmware (genaue Bezeichnung) verwendest Du?
Danke.
http://www.draytek.com.au/products/xdsl-routers/vigor130/
Laut Releasenotes sollte für Deutsche Telekom Modem 7(G.Vector) verwendet werden.
@bennyheizer, welche Firmware (genaue Bezeichnung) verwendest Du?
Danke.
Zuletzt bearbeitet:
kasjak2000
Neuer User
- Mitglied seit
- 12 Jan 2005
- Beiträge
- 51
- Punkte für Reaktionen
- 0
- Punkte
- 0
Wo kann ich auslesen, ob Vectoring verwendet wird?
Servus Leute,
seit ein Paar Tagen haben wir Magenda L (100Mbit Down/40Mbit Up) in 67227 Studernheim.
Ich weiß auch nicht wie lang unsere Strecke zum Outdoor DSLAM ist.
Das Vigor130 mit V3.7.8modem7 im Bridge Modus syncronisiert so:
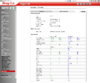
Wie man sieht habe ich das 17a Profil.
Ich dachte, dass es bei 100Mbit Down/40Mbit Up das 30a sollte, da 100+40 > 100 ergibt.
Verstehe ich da was falsch?
Wo kann ich auslesen, ob Vectoring verwendet wird?
Danke.
Servus Leute,
seit ein Paar Tagen haben wir Magenda L (100Mbit Down/40Mbit Up) in 67227 Studernheim.
Ich weiß auch nicht wie lang unsere Strecke zum Outdoor DSLAM ist.
Das Vigor130 mit V3.7.8modem7 im Bridge Modus syncronisiert so:
Wie man sieht habe ich das 17a Profil.
Ich dachte, dass es bei 100Mbit Down/40Mbit Up das 30a sollte, da 100+40 > 100 ergibt.
Verstehe ich da was falsch?
Wo kann ich auslesen, ob Vectoring verwendet wird?
Danke.
Zuletzt bearbeitet:

qwertz.asdfgh
IPPF-Promi
- Mitglied seit
- 18 Feb 2011
- Beiträge
- 4,468
- Punkte für Reaktionen
- 68
- Punkte
- 48
Ja da verstehst du etwas falsch, VDSL2-Profil 30a kommt nicht zum Einsatz, für weitere Details s.h.Verstehe ich da was falsch?
http://hilfe.telekom.de/hsp/cms/con.../Schnittstellenbeschreibungen-fuer-Hersteller
(ganz am Ende unter "xDSL", edit: ab Seite 50 ff.)
Vectoring wird verwendet, sonst hättest du nicht VDSL100 bekommen.Wo kann ich auslesen, ob Vectoring verwendet wird?
Zuletzt bearbeitet:
kasjak2000
Neuer User
- Mitglied seit
- 12 Jan 2005
- Beiträge
- 51
- Punkte für Reaktionen
- 0
- Punkte
- 0
Brausepulver
Neuer User
- Mitglied seit
- 10 Jan 2015
- Beiträge
- 3
- Punkte für Reaktionen
- 0
- Punkte
- 0
Nabend,
also die VLAN 7 wird jetzt von meinem Router mitgegeben. Aber ich kann machen was ich will Port 80 ist immer offen aus dem Internet heraus. Vielleicht könnte einer der anderen User hier bitte mal per
nmap -P0 -p 80 deineAktuelleIp aus einem anderen Netz heraus z.B. umts, Nachbarn, Freunde, .. testen ob das selbe Problem vorliegt. Bitte auf -P0 achten. Im Zweifelsfall einfach die Adresse im Browser eingeben, kommt ne komplett leere Seite.
Es gibt hier nix mit UPnP oder ähnliches. Was auch interessant ist wenn ich mein iptables Script ausschalte dann ist z.B. Port 53 offen was soweit korrekt ist, da dieser aus dem Router läuft und ohne aktives iptables klar offen ist.
Aber Port 80 wird immer von dem Router zwischengeschaltet egal was meine Scripte machen. Bitte Bitte mal schauen
 .
Grüße Brausepulver
also die VLAN 7 wird jetzt von meinem Router mitgegeben. Aber ich kann machen was ich will Port 80 ist immer offen aus dem Internet heraus. Vielleicht könnte einer der anderen User hier bitte mal per
nmap -P0 -p 80 deineAktuelleIp aus einem anderen Netz heraus z.B. umts, Nachbarn, Freunde, .. testen ob das selbe Problem vorliegt. Bitte auf -P0 achten. Im Zweifelsfall einfach die Adresse im Browser eingeben, kommt ne komplett leere Seite.
Es gibt hier nix mit UPnP oder ähnliches. Was auch interessant ist wenn ich mein iptables Script ausschalte dann ist z.B. Port 53 offen was soweit korrekt ist, da dieser aus dem Router läuft und ohne aktives iptables klar offen ist.
Aber Port 80 wird immer von dem Router zwischengeschaltet egal was meine Scripte machen. Bitte Bitte
mal schauen .Grüße Brausepulver
Brausepulver
Neuer User
- Mitglied seit
- 10 Jan 2015
- Beiträge
- 3
- Punkte für Reaktionen
- 0
- Punkte
- 0
Hrhr,
ich hab den Grund gefunden ... . Ich hatte immer mit einer umts Verbindung mit Congstar getestet. Und es sieht so aus als würde Congstar alles was über Port 80 geht durchschleifen, genauso wie Port 8080.
Soll heißen
nmap -P0 -p 80,8080 egal auf welche IP es wird immer Port open und über den Browser eine leere Webseite angezeigt, sofern nichts auf Port 80,8080 läuft oder auch leer ist. Selbst wenn z.B. auf Port 80 kein Dienst läuft
wird über eine Congstar Verbindung Port 80 angezeigt bzw. irgendwas vorgeschaltet was einen offenen Port simuliert, Proxy was auch immer ..
Jesus ok Problem gelößt, vielleicht hat ja Jemand mal das gleiche Problem .
Grüße Brausepulver
ich hab den Grund gefunden ...
. Ich hatte immer mit einer umts Verbindung mit Congstar getestet. Und es sieht so aus als würde Congstar alles was über Port 80 geht durchschleifen, genauso wie Port 8080.Soll heißen
nmap -P0 -p 80,8080 egal auf welche IP es wird immer Port open und über den Browser eine leere Webseite angezeigt, sofern nichts auf Port 80,8080 läuft oder auch leer ist. Selbst wenn z.B. auf Port 80 kein Dienst läuft
wird über eine Congstar Verbindung Port 80 angezeigt bzw. irgendwas vorgeschaltet was einen offenen Port simuliert, Proxy was auch immer ..
Jesus ok Problem gelößt, vielleicht hat ja Jemand mal das gleiche Problem
.Grüße Brausepulver
Hallo,
für die bevorstehende Unstellung auf Telekom VDSL2 suche ich noch ein passendes Modem vor der Firewall (USG300 Zyxel). Bisher wurde ein Speedport 920 als Modem betrieben.
Bei Telekom sind nicht alle Modems/Rouer für den Betrieb OHNE Splitter freigegeben:http://hilfe.telekom.de/hsp/cms/content/HSP/de/3378/faq-355720673
Keine Ahnung ob es da wirklich zu Poblemen kommen kann...
Ich wollte mal nachfragen, ob das Vigor130 bei einem Telekomanschluß OHNE Splitter sicher funktioniert !
Gruß,
Alexander
thtomate12
IPPF-Promi
- Mitglied seit
- 28 Okt 2010
- Beiträge
- 5,163
- Punkte für Reaktionen
- 6
- Punkte
- 38
Telekom erzählt viel...
Wenn es VDSL2 ist, aber kein Vectoring, bspw. VDSL seit mehr als 2 Jahren verfügbar, dann geht der weiterhin, siehe http://router-faq.de/index.php?id=spinfo&hws=speedportw920v#speedportw920v
Dieses ohne Splitter beschreibt Annex J bei ADSL, bei VDSL gibt es so zu sagen nur noch "Annex B"
Wenn es VDSL2 ist, aber kein Vectoring, bspw. VDSL seit mehr als 2 Jahren verfügbar, dann geht der weiterhin, siehe http://router-faq.de/index.php?id=spinfo&hws=speedportw920v#speedportw920v
Dieses ohne Splitter beschreibt Annex J bei ADSL, bei VDSL gibt es so zu sagen nur noch "Annex B"
Dem Modem ist es doch egal ob da ein Splitter dran ist oder nicht. Wichtig ist nur, dass beim splitterlosen Betrieb kein Telefonsignal anliegt.
VDSL kann im Übrigen immer mit Splitter betrieben werden, da der fürs Telefon reservierte Frequenzbereich sowieso nicht von VDSL genutzt wird.
VDSL kann im Übrigen immer mit Splitter betrieben werden, da der fürs Telefon reservierte Frequenzbereich sowieso nicht von VDSL genutzt wird.

Neueste Beiträge
-
[Sammlung] Fritz!Box 5690 Pro Inhaus/Labor - ( 8.4x ) -
- Letzte: DePatrick
-
FRITZ!Box DSL/Fiber 7-90: Alternative Abdeckung bei Wandmontage
- Letzte: Oldie62
-
DNS Sperrlisten, Erfahrungen
- Letzte: frank.lennert20
-
[Gelöst] FritzBox 6850 5G v2 + O2 5G Mobilkarte
- Letzte: q12345678
-
 FRITZ!Box 6690 Pro (Cable) Inhaus/Labor 8.2x & 8.4x
- Letzte: Grisu_