Ich suche auf der letzten Meile, weil auch andere hier davon betroffen sind.
Also bist du im Gespräch mit Nachbarn. Wann beginnt ihr mit einem belastbaren Monitoring über den gesamten Tagesverlauf?
Du hast das Prinzip FEC auch nach 226 Beiträgen scheinbar immer noch nicht richtig verstanden.
Die Diagnose ist doch schon bekannt und lautet "Interleaving". Der Schuldige ist ebenfalls seit #1 bekannt.
Das Verständnis von anderen Zusammenhängen "fühlt sich für mich mangelhaft an". "Fühlen" bleibt immer subjektiv. Nur Messen bzw. Monitoring ist objektiv. Magst du -
@Zuckersüß - nochmal zu
_#142_ zurückkehren und
mit deinen vielen Betroffenen smokeping auf irgendeiner (oder vielen) Linuxmaschine aufsetzen? Nein, dann kann dir kaum jemand helfen.
Was macht dich so sicher, dass dein Gefühl im öffentlichen IP-Netz gestört wird? Was macht dich so sicher, dass du den Fehler "interleaving" treffsicher in einem Netzteil diagnostizierst und zugleich über diesen Netzteil nur Vermutungen anstellen kannst. Mir fehlt die eindeutige Abgrenzung als "nächster Schritt in deinem Fühlen" bzw. deiner Fehleranalyse.
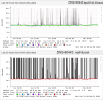
Paketverluste (packet loss) im öffentlichen Netz auf Layer 3/4 zu großen ISP oder großen Anbietern (z.B. gaming server in den USA) kann ich mit meinem Monitoring nicht bestätigen. Zur Illustration die letzten 30h zu einer beliebigen IPv4 85.190.136.164
https://www.nslookup.io/ip/85.190.136.164/domain-names/ monsterserver.de nitrado.net
https://www.iplocation.net/ip-lookup IP ADDRESS: 85.190.136.164
COUNTRY: United States
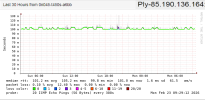
Paketverluste (packet loss) im öffentlichen Netz auf Layer 3/4 zu winzigen Endverbrauchern die dynDNS-Dienste nutzen, wie z.B. MyFritz.net, kann ich mit meinem monitoring nur temporär bestätigen.
_z.B. in diesen Beiträgen_
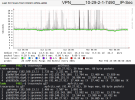
In meinem Monitoring-Pool zeigt sich Paketverlust (packet loss) zwischen zwei lokalen Netzwerken / FritzBoxen (mit dynDNS) ausnahmsweise kurzzeitig. Zur Illustration die letzten 30h zu immer der gleichen FritzBox7490. Einmal der dynDNS-Dienstleister, dann dynDNS-MyFritz.NET, zuletzt im VPN -
Ein VPN, das kostet Rechenleistung auf beiden Seiten. Die Interpretation und Diagnose überlasse ich euch. Erwartungsgemäß liefert traceroute für beide dynDNS-Adressen die gleiche Route mit 4 hops. Wenn ich mal Zeit finde suche ich nach der Ursache, die m.E. nicht bei MyFritz.net liegt, weil MyFritz zu anderen FritzBoxen/DNS ohne Probleme funktioniert. Bis dahin erfolgt die IP-Sec-Netzkopplung, das VPN, mit welcher dynDNS-Adresse?
Mit deinen Nachbarn diagnostizierst du zuerst eindeutig
Paketverlust (packet loss) im öffentlichen Netz zu bestimmten Zielen zu bestimmten Zeiten hinter euren Routern (oder nur hinter deinem?), indem andere Fehlerquellen ausgeschlossen werden. Dann ergänzt ihr jeweils um die
traceroute und erstellt Tickets bei euren ISP. Gibt es Paketverlust zu jedem beliebigen Ziel, dann suchst du weiter bei FEC (Layer 1/2).
Ich suche auf der letzten Meile, weil auch andere hier davon betroffen sind.
Gibt es Paketverlust von allen deinen Nachbarn zu jedem beliebigen Ziel, dann wird der ISP jeden von euch glücklich machen können.
Wenn der ISP das Ticket mit Begründung (Ausschluss) ernst nimmt und etwas von IP-Netzen versteht, wird er auf der Route nach einem Defekt auf Layer 2 und/oder Layer 1 suchen, vielleicht auch Überlast (auf Layer 3/4). Von IP-Netzen versteht jeder ISP mehr als du und ich zusammen. Dann ist es egal ob ein Modem vor der FritzBox hängt oder die FritzBox direkt verbunden ist. Es geht nur um die Abgrenzung der Verantwortlichkeit. "Fühlen" hilft nicht weiter, in Foren lamentieren auch nicht. Ganz selten müssen auch beide ran, ISP und Router/Modem-Hersteller. Für Gefühle kann es es viele Ursachen geben.
Ich muss immer an den Level 3 oder 4 Techniker der Telekom denken: "Unsere Leitung kann nicht ausgelastet werden"